



- Penggunaan AI customer service wajib melalui proses DPIA jika keputusan otomatisnya membawa dampak hukum atau memengaruhi hak pelanggan
- Regulasi UU PDP memberi hak bagi pelanggan untuk menolak keputusan yang dihasilkan secara penuh oleh teknologi otomatisasi AI
- Evaluasi vendor AI kerap memakan waktu lebih lama karena tim legal harus memitigasi celah pelepasan tanggung jawab dalam kontrak
- Hambatan utama penanganan insiden data dalam batas 3×24 jam biasanya dipicu oleh lambatnya koordinasi internal dan ketiadaan matriks RACI
- Kehadiran fitur manajemen data pelanggan Mekari Qontak membantu tim merespons insiden dan permintaan hak subjek data secara cepat serta terstruktur
Penerapan AI dalam customer service umumnya bertujuan untuk memangkas waktu kerja dan mempermudah penanganan keluhan pelanggan.
Namun di balik kecanggihan tersebut, ada batasan hukum yang perlu diperhatikan agar penggunaan AI tidak berujung pada pelanggaran privasi data pelanggan.
Lantas, kapan tepatnya penggunaan AI di lini customer service masuk dalam kategori berisiko tinggi dan wajib melalui asesmen privasi (DPIA)?
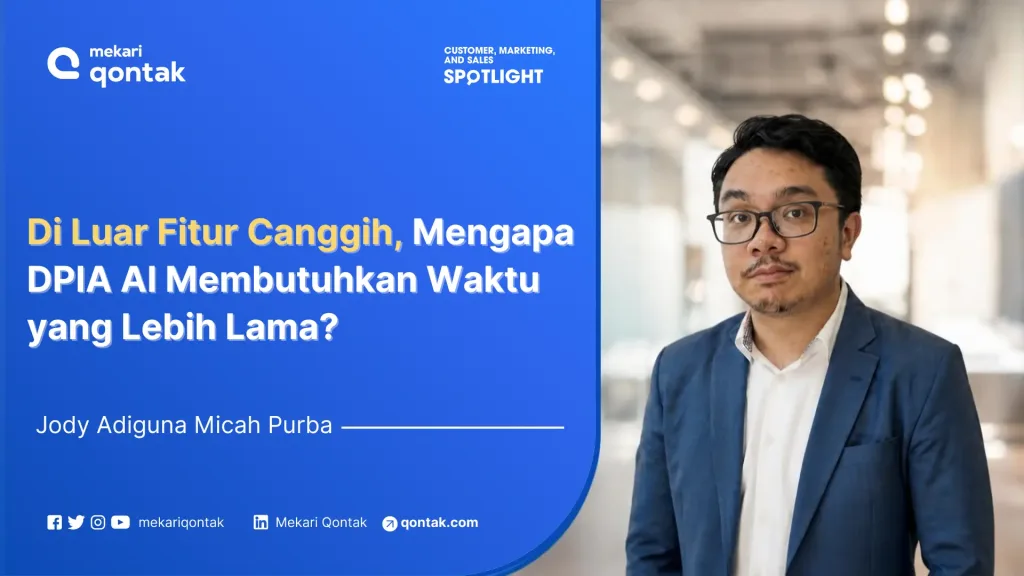
Simak pembahasan mendalam bersama Jody Adiguna Micah Purba, Legal Data Privacy Specialist di Halodoc. Kami akan membedah kriteria risiko otomatisasi AI hingga cara tepat menjaga kepatuhan data tanpa mengorbankan kecepatan inovasi layanan bisnis Anda.

Landasan Hukum DPIA dan Implikasinya pada Otomasi AI Customer Service
Landasan hukum kewajiban Data Protection Impact Assessment (DPIA) pada otomasi AI customer service bersumber dari PP No. 33 Tahun 2026 (peraturan pelaksanaan UU PDP), yang mewajibkan penilaian dampak privasi sebelum meluncurkan teknologi berisiko tinggi (high-risk processing)—termasuk penggunaan AI, machine learning, dan keputusan otomatis yang berdampak signifikan bagi pelanggan.
Artinya, ketika perusahaan menggunakan AI atau chatbot untuk merespons, merekomendasikan, atau melakukan profiling terhadap pelanggan, tolok ukur utamanya bukan lagi sekadar seberapa baik performa teknisnya, melainkan apakah tingkat risiko pemrosesan datanya wajib dipetakan melalui DPIA sejak awal.
Penilaian ini perlu dilakukan sebelum high-risk processing tersebut berjalan, bukan sesudahnya.
Korelasi DPIA dan Penggunaan AI Customer Service dalam Ekosistem Data Enterprise
Data Protection Impact Assessment (DPIA) adalah proses atau mekanisme terstruktur yang dilakukan oleh perusahaan untuk mengidentifikasi, menilai, dan mengelola potensi risiko privasi dan perlindungan data pribadi sebelum memulai suatu proyek atau kegiatan pemrosesan data.
AI customer service menjadi sangat relevan dengan DPIA karena tugasnya dalam mengelola volume data pribadi yang masif, menjalankan otomatisasi tanpa intervensi manusia, serta melakukan profiling secara berkala berdasarkan histori interaksi.
Menurut Jody Adiguna Micah Purba, Legal Data Privacy Specialist di Halodoc, dua use case AI yang paling sering membutuhkan DPIA adalah AI yang melakukan profiling dan AI yang mengambil keputusan secara otomatis terhadap pelanggan:
“Evaluasi AI perlu melihat sejauh mana dampaknya terhadap hak dan posisi hukum pelanggan, sesuai Pasal 10 UU No. 27/2022. Ketika otomatisasi AI terbukti membawa dampak signifikan atau akibat hukum, maka langkah mitigasi risikonya wajib disematkan pada sistem dan didokumentasikan dalam DPIA.” — Jody Adiguna Micah Purba, Corporate, IT, and Privacy Lawyer
Prinsip ini memperjelas tugas tim teknis: bukan hanya memeriksa aliran data, tapi menilai sejauh mana keputusan otomatis yang dibuat AI dapat mempengaruhi pelanggan.
Begitu keputusan tersebut terbukti berdampak signifikan, hak pelanggan untuk menolak pemrosesan otomatis resmi berlaku.
Kriteria Keputusan Otomatis AI yang Berdampak Langsung pada Hak dan Layanan Pelanggan
Otomasi AI dianggap berdampak signifikan atau berakibat hukum bagi pelanggan ketika sistem mengambil keputusan secara independen yang dapat mempengaruhi akses, hak, atau kualitas layanan yang diterima pelanggan.
Artinya, tidak semua chatbot secara otomatis masuk kategori berisiko tinggi. Sinyal risiko tinggi baru muncul ketika use case AI menjalankan fungsi krusial seperti penyaringan pelamar kerja hingga memberikan skor kelayakan pelanggan.
Semakin besar peran AI dalam menentukan keputusan-keputusan tersebut, semakin kuat relevansi Pasal 10 UU No. 27/2022 (UU PDP).
Implikasinya, kontrol keamanan dan langkah mitigasi risikonya wajib didokumentasikan secara rinci dalam dokumen DPIA, bukan sekadar dijadikan catatan tambahan.
Tantangan Evaluasi Vendor AI: Mengapa DPIA untuk Sistem Otomasi Berbasis AI Membutuhkan Sumber Daya yang Lebih Besar
Rumitnya syarat dan ketentuan dari penyedia AI membuat proses DPIA memakan waktu serta sumber daya yang lebih besar dibanding sistem biasa.
Sedangkan ketika teknologi AI sudah ada di atas meja perusahaan, para pemangku kepentingan menuntut penggunaan teknologi AI secara masif dan diterapkan di setiap lini.
Banyaknya poin pelepasan tanggung jawab (disclaimer) vendor menuntut tim legal untuk bekerja ekstra dalam menyusun rencana mitigasi tambahan di tengah tuntutan visi dan tujuan perusahaan atau organisasi.
Keadaan ini menegaskan bahwa DPIA bukanlah dokumen formalitas yang cukup dibuat sekali di awal. Sebagai teknologi baru berisiko tinggi sesuai Pasal 34 UU No. 27/2022, implementasi AI memerlukan pengawasan privasi secara berkala, apalagi yang digunakan untuk langsung menghadapi konsumen (customer facing).
Mengenai hal ini, Jody Adiguna Micah Purba menjelaskan bahwa sebagai teknologi baru berisiko tinggi sesuai Pasal 34 UU No. 27/2022, implementasi AI selalu membutuhkan DPIA.
Kerumitan utamanya terletak pada syarat penggunaan dari penyedia AI yang kerap sarat disclaimer dan pelepasan tanggung jawab. Kondisi ini membuat proses evaluasi berjalan lebih lama karena perusahaan harus menyusun rencana mitigasi secara mandiri untuk menutup celah risiko yang ditinggalkan vendor.
Tantangan terbesar DPIA AI pada akhirnya bukan di area teknis, melainkan di ‘meja’ legal. Tim privasi data harus menelaah setiap klausul pelepasan tanggung jawab vendor dan menyiapkan mitigasi susulan bersama dengan unit lain yang terlibat.
Semua ini bertujuan untuk memastikan penggunaan AI dilakukan secara bertanggungjawab, sesuai koridor mitigasi risiko perusahaan.
Oleh karena itu, memilih vendor AI yang memiliki transparansi dan dokumentasi tanggung jawab yang jelas (bukan sekadar fitur canggih) akan menentukan seberapa cepat proses DPIA dapat diselesaikan serta membuat kontrol yang ditetapkan pada DPIA menjadi efektif dan relevan.
Indikator Penentu Kewajiban DPIA untuk Fitur Otomasi AI Customer Service
Penilaian kebutuhan DPIA pada AI customer service didasarkan pada lima indikator utama: potensi dampak hukum/hak pelanggan, sifat keputusan otomatis, aktivitas pemrofilan (profiling), kebaruan teknologi, serta kejelasan tanggung jawab kontraktual vendor.
Guna mempermudah tim IT, legal, dan customer experience dalam mengevaluasi tingkat risiko sebelum peluncuran, tabel berikut dapat dijadikan acuan:
Gunakan tombol panah kiri/kanan untuk menggulir secara horizontal.
| Indikator | Pertanyaan Penilaian | Sinyal Risiko Tinggi |
|---|---|---|
| Dampak signifikan/akibat hukum | Apakah keputusan AI memengaruhi hak, layanan, atau akses pelanggan secara nyata? | Ya — berpotensi memicu Pasal 10 UU No. 27/2022 |
| Sifat keputusan | Apakah AI mengambil keputusan yang memengaruhi pelanggan tanpa peninjauan manusia? | Keputusan otomatis penuh tanpa intervensi manusia |
| Pemrofilan (Profiling) | Apakah AI menyusun profil perilaku atau preferensi pelanggan secara berkelanjutan? | Pemrofilan berkelanjutan di berbagai titik interaksi |
| Kebaruan teknologi | Apakah sistem AI tergolong teknologi baru sesuai Pasal 34 UU No. 27/2022? | Ya, terutama penerapan sistem AI generatif atau adaptif |
| Kejelasan tanggung jawab vendor | Apakah syarat & ketentuan penyedia AI melepas tanggung jawab secara luas? | Banyak disclaimer dan batasan tanggung jawab ditentukan sepihak penyedia AI |
Apabila dua atau lebih indikator menunjukkan sinyal risiko tinggi, penyusunan DPIA—lengkap dengan rencana mitigasi untuk menutup celah tanggung jawab vendor—sebaiknya diselesaikan sebelum use case AI tersebut diperluas ke skala operasional penuh.
Integrasi Fitur Keamanan Bawaan untuk Memangkas Durasi Penyusunan DPIA
Terkadang terdapat fitur teknis bawaan seperti role-based access control (RBAC), audit log, dan enkripsi dalam suatu teknologi. Keberadaan fitur ini dapat mempercepat proses penyusunan DPIA karena bertindak sebagai bukti operasional konkret atas pemenuhan kewajiban kerahasiaan data sesuai regulasi.
Keberadaan kontrol teknis ini membantu tim legal dan privacy mengatasi hambatan dokumentasi saat menyusun evaluasi risiko.
Jody Adiguna Micah Purba menjelaskan bahwa keberadaan fitur keamanan seperti RBAC, audit log, dan enkripsi membuktikan komitmen pengendali maupun prosesor data dalam mencegah akses ilegal dan menjaga kerahasiaan data pribadi sejalan dan sesuai dengan UU No. 27/2022 dan PP No. 33/2026.
Dengan begitu, ketersediaan bukti teknis ini mempermudah pembuktian mitigasi sehingga durasi penyelesaian DPIA dapat dipangkas dibandingkan membuat kontrol teknis tambahan.
Meski begitu, keberadaan kontrol teknis bukan berarti menghilangkan kewajiban DPIA, melainkan meringankan beban pembuktian risiko, sehingga perusahaan tidak harus menyusun argumen mitigasi dari awal karena buktinya sudah tersedia di dalam sistem.
Penyebab Utama Respon Insiden Data Sering Memakan Waktu Lebih dari 3×24 Jam
Penyebab utama respon insiden data sering melewati batas waktu 3×24 jam adalah kurangnya koordinasi antar-departemen dan ketiadaan alur kerja RACI yang jelas.
Hal ini membuat laporan insiden awal sering tertahan di unit frontliner (customer service) tanpa eskalasi cepat ke Pejabat Pelindungan Data Pribadi (PPDP).
Ketika insiden privasi atau permintaan hak subjek data pertama kali diterima oleh tim customer service atau marketing, ketidakjelasan alur kerja membuat penanganannya tertunda.
Jody Adiguna Micah Purba menjelaskan bahwa masalah mendasar ini umumnya berakar dari ketidaksiapan tim terdepan dalam merespons isu privasi data:
“Umumnya (penyebab respon insiden data) adalah karena koordinasi lintas departemen yang masih belum terbiasa menghadapi isu pemrosesan data pribadi. Di mana insiden atau data subject request pertama kali datang ke unit terdepan dan unit terdepan harus mengoordinasikan dengan Pejabat Pelindungan Data Pribadi (PPDP) dan juga unit relevan terkait sebagai pemilik data…” — Jody Adiguna Micah Purba
Ia menambahkan bahwa pada organisasi yang belum terlatih atau belum memiliki PPDP, laporan insiden sering kali terkatung-katung.
Ketiadaan matriks RACI (Responsible, Accountable, Consulted, Informed) membuat masalah dianggap tidak material, sehingga waktu yang terbuang justru melebihi batas 3×24 jam yang diamanatkan oleh UU No. 27/2022.
Secara operasional, penumpukan waktu ini umumnya bersumber dari dua celah utama dalam alur penanganan internal perusahaan:
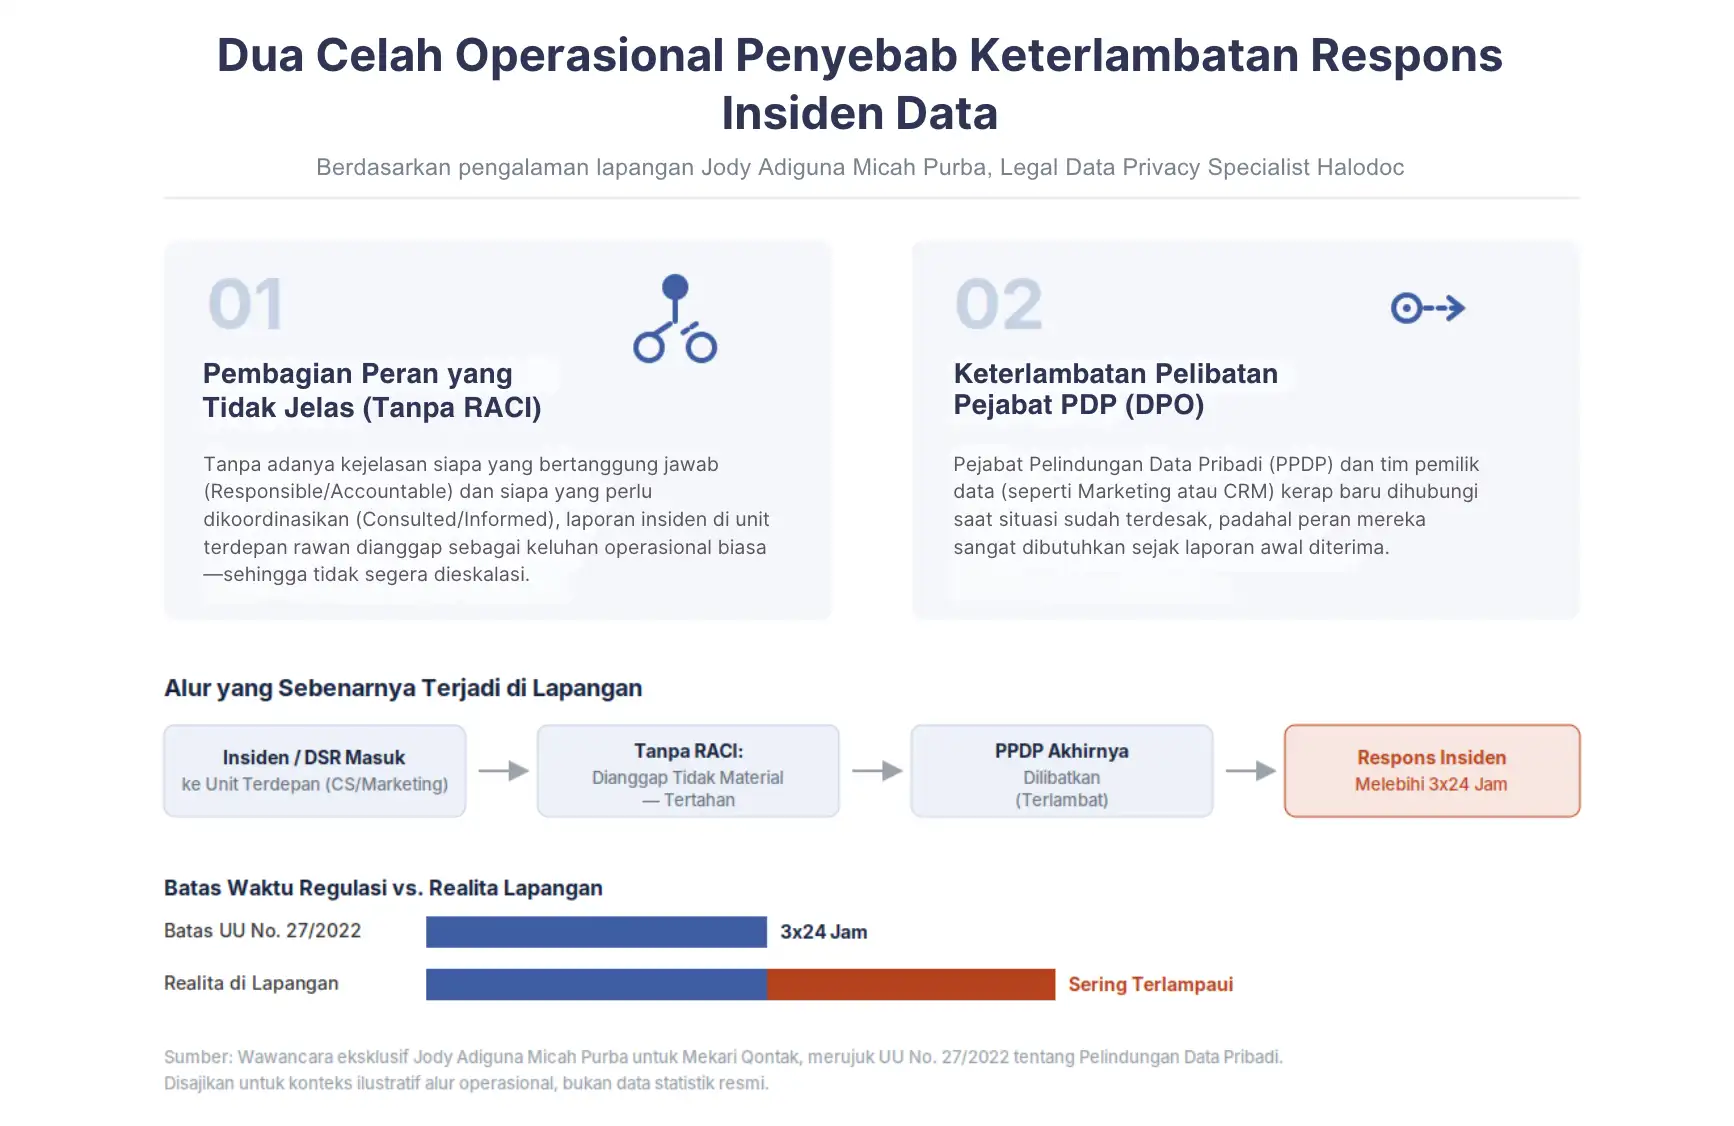
Proses penanganan yang tertahan di unit frontliner (customer service) ini menegaskan bahwa deadline 3×24 jam sering kali terlampaui bukan karena rumitnya pembenahan teknis di lapangan.
Sebaliknya, waktu justru habis untuk mengurai alur komunikasi internal yang belum tertata sejak awal.
Skala Tantangan Global: Kenapa Jendela 3×24 Jam Begitu Ketat untuk Dipenuhi?
Tenggat waktu 3×24 jam yang diamanatkan UU No. 27/2022 terasa sangat ketat karena adanya jurang pemisah yang lebar antara tuntutan regulasi dan realita waktu deteksi insiden di lapangan.
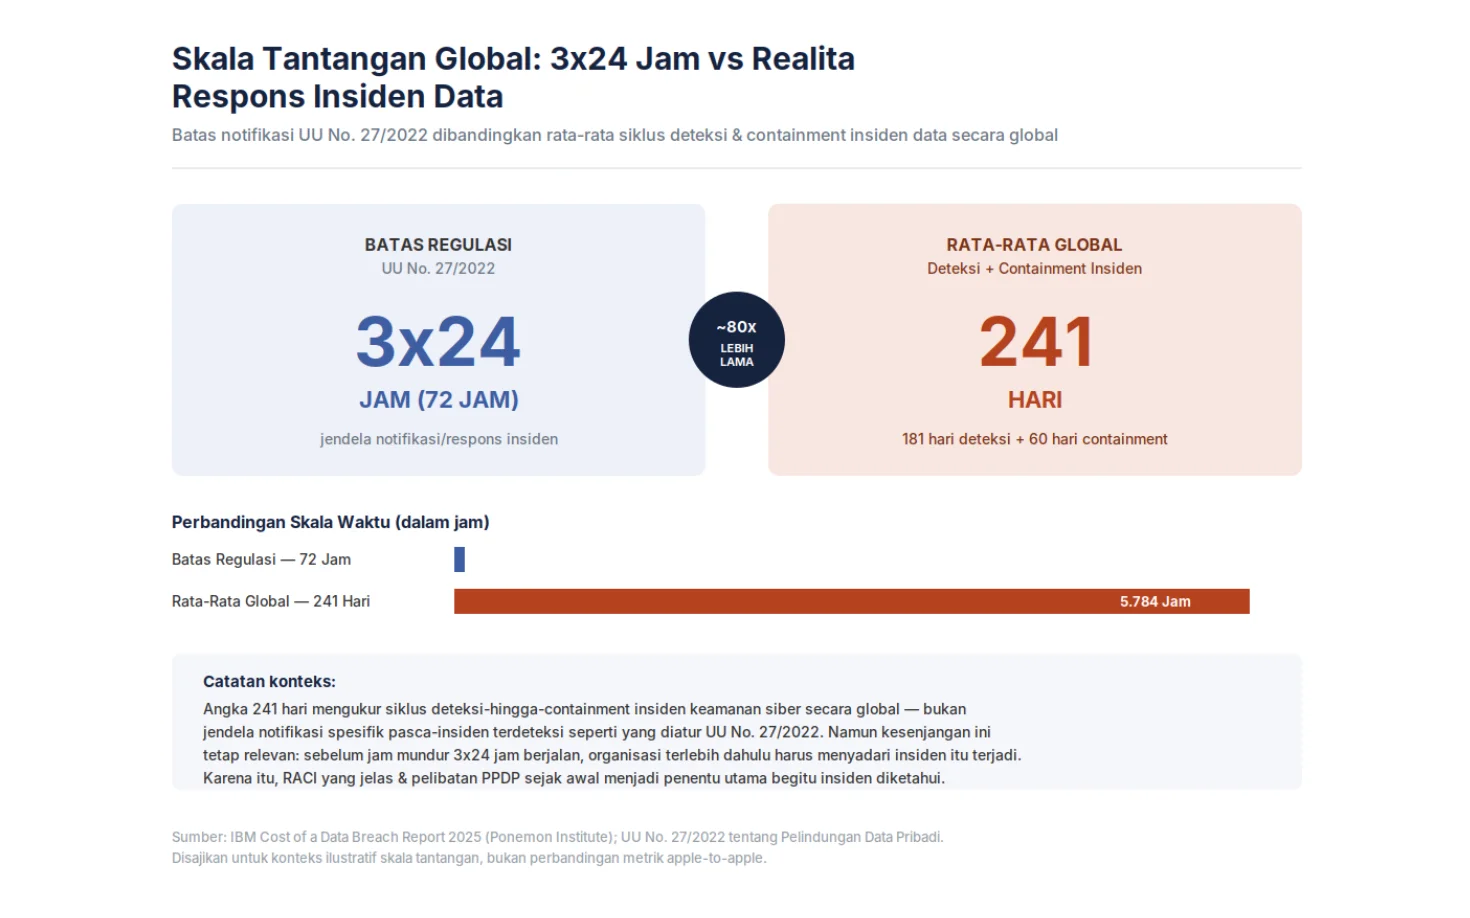
Berdasarkan laporan IBM Cost of a Data Breach Report 2025, rata-rata organisasi di dunia membutuhkan waktu hingga 241 hari untuk mendeteksi hingga menuntaskan satu insiden kebocoran data, dan terdiri dari 181 hari untuk menyadari adanya kebocoran, ditambah 60 hari untuk proses penanganannya.
Meskipun angka 241 hari tersebut mengukur siklus teknis secara keseluruhan (bukan sekadar jendela waktu pelaporan resmi pasca-deteksi), kesenjangan ini menunjukkan risiko yang nyata. Sebelum hitungan mundur 3×24 jam dimulai, perusahaan harus lebih dulu menyadari bahwa kebocoran data telah terjadi.
Ketika proses deteksi awal saja bisa memakan waktu berbulan-bulan, sisa waktu bagi tim internal untuk berkoordinasi lintas departemen dan melapor ke otoritas menjadi sangat terbatas. Kesiapan alur kerja—seperti kejelasan matriks RACI dan pelibatan Pejabat PDP sejak laporan awal masuk—bukan lagi sekadar formalitas kepatuhan, melainkan kunci utama agar perusahaan tidak terdesak waktu saat insiden resmi terdeteksi.
Bagaimana Mekari Qontak Mendukung Dokumentasi DPIA dan Kesiapan Respons Insiden
Mekari Qontak tidak menggantikan proses legal maupun fungsi Pejabat Pelindungan Data Pribadi (PPDP), peran tersebut tetap menjadi tanggung jawab penuh perusahaan Anda sebagai pengendali data.
Namun, kapabilitas teknis Mekari Qontak hadir untuk membantu tim legal, IT, dan customer service bekerja lebih cepat dan terstruktur, baik saat menyusun DPIA maupun ketika merespons insiden data:
- Konsolidasi riwayat interaksi pelanggan lintas channel dalam satu sistem, memudahkan tim customer service dalam menemukan dan meneruskan data pelanggan ke PPDP tanpa perlu mencarinya secara manual di berbagai aplikasi terpisah.
- Role-based access, membatasi hak akses sesuai wewenang sebagai bukti konkret pemenuhan prinsip kerahasiaan data—salah satu poin kunci yang memperkuat dokumen DPIA Anda.
- Audit log aktivitas pengguna, merekam setiap riwayat tindakan pada sistem secara otomatis untuk mempercepat investigasi awal saat terjadi potensi insiden privasi.
- Manajemen data pelanggan terpusat, menghilangkan kebingungan kepemilikan data antar-tim (marketing, sales, dan CS) yang sering kali menjadi pemicu utama lambatnya koordinasi internal.
Seluruh keunggulan Mekari Qontak ini dirancang untuk mendukung operasional yang transparan dan mudah ditelusuri.
Keberadaannya membantu tim terdepan bergerak cepat dalam mengalirkan laporan ke PPDP agar tetap berada dalam koridor waktu 3×24 jam—tanpa mengabaikan kewajiban penyusunan matriks RACI dan penilaian use case AI di internal perusahaan Anda.
Pelajari lebih lanjut kapabilitas manajemen data pelanggan Mekari Qontak atau segera konsultasikan kebutuhan perusahaan Anda dan segera jadwalkan uji coba gratis Mekari Qontak sekarang.
Disclaimer:
Pernyataan dan sudut pandang Jody Adiguna Micah Purba dalam wawancara ini bersifat pribadi dan professional advisory, serta tidak mewakili pandangan atau kebijakan institusional mana pun.
Referensi:
- IBM Cost of a Data Breach Report 2025`
- Insight wawancara: Jody Adiguna Micah Purba, Legal Data Privacy Specialist (Halodoc)
Pertanyaan yang Sering Diajukan Tentang DPIA AI Customer Service (FAQ)
Apakah semua chatbot otomatis wajib DPIA?
Apakah semua chatbot otomatis wajib DPIA?
Tidak semua. Kewajiban DPIA bergantung pada apakah keputusan AI berdampak signifikan atau berakibat hukum bagi pelanggan (Pasal 10 UU No. 27/2022), serta apakah teknologinya tergolong “teknologi baru berisiko tinggi” (Pasal 34 UU No. 27/2022).
Kenapa DPIA untuk sistem AI biasanya lebih lama dibanding proses non-AI?
Kenapa DPIA untuk sistem AI biasanya lebih lama dibanding proses non-AI?
Karena tim legal perlu menelaah syarat & ketentuan penyedia sistem AI yang sering memuat banyak disclaimer dan pelepasan tanggung jawab, lalu menyusun rencana mitigasi atas celah tanggung jawab tersebut — bukan karena kerumitan teknis semata.
Apa yang dimaksud jendela 3x24 jam dalam konteks data pelanggan?
Apa yang dimaksud jendela 3x24 jam dalam konteks data pelanggan?
Ini merujuk pada batas waktu yang diamanatkan UU No. 27/2022 untuk merespons insiden/permintaan hak subjek data. Dalam praktiknya, batas ini sering terlampaui bukan karena kerumitan kasus, melainkan karena belum ada RACI yang jelas antara unit customer-facing dan PPDP.
Apakah vendor teknologi seperti CRM ikut bertanggung jawab atas DPIA?
Apakah vendor teknologi seperti CRM ikut bertanggung jawab atas DPIA?
Vendor teknologi umumnya berperan sebagai prosesor data yang menyediakan infrastruktur pendukung. Kewajiban menyusun dan menjalankan DPIA tetap berada pada pengendali data, meski vendor dapat menyediakan bukti teknis (seperti kontrol akses dan audit log) yang relevan untuk dokumentasi.