



- Ribuan chat otomatis harian berpotensi menjadi celah keamanan jika tidak diimbangi manajemen risiko yang ketat
- Kebocoran data pelanggan akibat penggunaan AI tanpa izin resmi dapat membengkakkan biaya kerugian perusahaan
- Pelanggaran perlindungan data pada otomatisasi chat berisiko memicu sanksi finansial dan hukum bagi enterprise
- Risk assessment wajib dilakukan sebelum menerapkan teknologi otomatisasi chat ke seluruh basis pelanggan enterprise
- AI Chatbot Mekari Qontak membantu enterprise mengamankan otomatisasi pesan sesuai regulasi di Indonesia
Saat tim audit internal meninjau ulang risk register perusahaan tahun ini, drafnya hampir pasti terisi rapi: risiko nilai tukar, risiko kredit, gangguan rantai pasok, hingga ancaman keamanan siber pada server utama.
Namun coba ajukan satu pertanyaan krusial: “Di mana posisi risiko untuk ribuan chat pelanggan yang setiap harinya ditangani otomatis oleh chatbot atau AI Agent?”
Sebagian besar perusahaan belum memiliki jawaban yang jelas. Absennya poin ini bukan menandakan risikonya tidak ada, melainkan karena kerangka manajemen risiko komunikasi pelanggan pada perusahaan memang belum disesuaikan.
Padahal, celah ini sangat kritis. Di channel percakapan inilah data sensitif pelanggan mengalir paling deras, paling sering bersentuhan dengan sistem pihak ketiga, dan paling rentan diproses otomatis tanpa pengawasan manusia secara langsung.

Mengapa Risiko Komunikasi Pelanggan Belum Masuk dalam Kerangka Risiko Konvensional?
Kerangka manajemen risiko tradisional lahir di era ketika interaksi pelanggan masih terbatas pada telepon dan email. Dua channel ini merupakan salah dua yang lambat, tercatat secara manual, dan volumenya mudah diprediksi.
Namun ketika komunikasi beralih ke pesan instan yang berjalan 24/7 melalui otomatisasi, skala dan kecepatannya berubah secara drastis. Sayangnya, kerangka risiko perusahaan seringkali tertinggal dan tidak ikut diperbarui.
Akibatnya terjadi ketimpangan: perusahaan menerapkan standar keamanan data yang ketat pada sistem inti (core system, ERP, database utama), namun pengawasan di pintu yang paling sering diakses setiap hari (percakapan pelanggan) justru dilonggarkan.
Realita di Lapangan: Mengukur Skala Risiko Kebocoran Data
Skala ancaman ini bukan sekadar asumsi teoritis. Laporan tahunan IBM Cost of a Data Breach Report 2025 mengungkapkan potret riil dari besarnya dampak finansial dan celah keamanan yang dihadapi organisasi saat ini:
- Biaya kebocoran data tinggi: Rata-rata kerugian akibat insiden kebocoran data global menembus USD 4,44 juta. Data pribadi pelanggan (Personally Identifiable Information / PII) menjadi sasaran paling empuk—terdampak pada 53% dari total kasus.
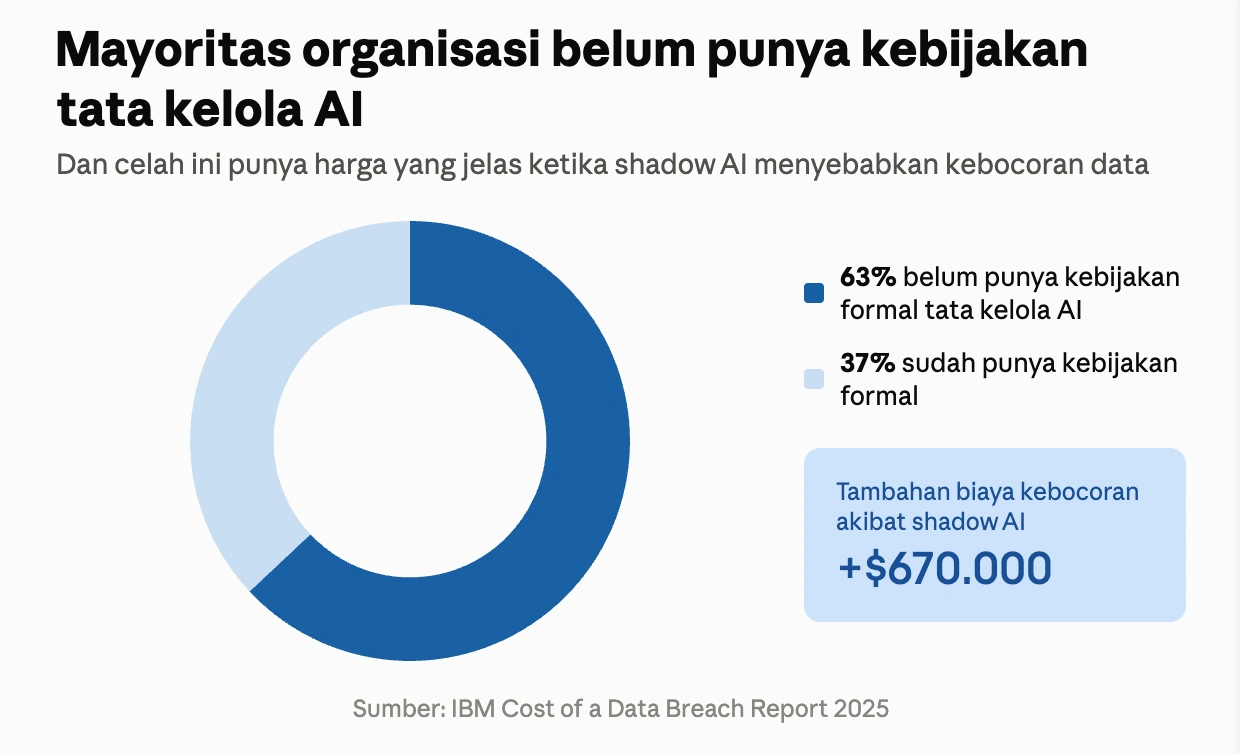
- Maraknya Shadow AI: Sebanyak 20% organisasi pernah mengalami kebocoran akibat shadow AI (penggunaan perangkat AI tanpa izin resmi tim IT/keamanan). Kerentanan ini memperbengkak biaya kebocoran hingga USD 670.000 lebih mahal per insiden.
- Minimnya pengawasan formal: 63% perusahaan belum memiliki kebijakan resmi terkait tata kelola AI, dan hanya 37% yang secara rutin menggelar audit untuk mendeteksi keberadaan shadow AI.
Data tersebut memperlihatkan pola yang sangat jelas, bahwa ancaman terbesar enterprise saat ini bukan lagi berasal dari core system yang sudah dipagari ketat, melainkan dari titik-titik inovasi baru—seperti AI, otomatisasi, dan integrasi pihak ketiga—yang adopsinya berjalan jauh lebih cepat dibanding pengawasannya.
Panduan Pemetaan Risiko Komunikasi Pelanggan Berdasarkan Tingkat Urgensi
Alih-alih menggunakan kriteria keputusan biasa, kerangka ini dapat membantu Anda memetakan risiko komunikasi pelanggan berdasarkan dua sumbu utama: tingkat kemungkinan terjadi (likelihood) dan besarnya dampak (impact) yang ditimbulkan.
Gunakan tombol panah kiri/kanan untuk menggulir secara horizontal.
| Probabilitas | Dampak Rendah | Dampak Tinggi |
|---|---|---|
| Kemungkinan Tinggi | Jawaban chatbot kurang natural/generik → risiko rendah, cukup dipantau berkala | Data pelanggan mengalir ke vendor AI publik tanpa kontrol → prioritas utama, butuh tindakan segera |
| Kemungkinan Rendah | Salah eskalasi ke agen yang salah divisi → risiko rendah, cukup SOP internal | Kebocoran data pelanggan prioritas/bernilai tinggi akibat automasi tanpa batas kewenangan → butuh kontrol ketat meski jarang terjadi |
Kelompok dampak tinggi (baik yang berprobalitas tinggi maupun rendah) adalah area yang paling sering terlewat dari risk register konvensional.
Biasanya, celah ini muncul karena sifat unik dari cara kerja AI dan otomatisasi—bukan berasal dari kategori risiko yang sudah lama dipetakan seperti risiko pasar atau kredit.
Mengapa Risk Assessment Harus Mendahului Otomatisasi, Bukan Mengikutinya?
Salah satu kesalahan paling mendasar dalam otomatisasi adalah urutan eksekusinya. Risk assessment seharusnya menjadi fondasi utama sebelum teknologi diperluas, bukan sekadar bahan evaluasi setelah insiden sudah terjadi.
“Hal paling wajib adalah melakukan Risk Assessment dan Risk Management terlebih dahulu untuk mengukur dampak positif serta negatifnya secara matang. Jika potensi resiko negatifnya terlalu besar (seperti menurunkan kualitas layanan, merusak kepercayaan pelanggan, atau justru memperlambat respons), maka rencana otomatisasi harus dipertimbangkan ulang.” — Martin Darmawan, Customer Service Manager
Prinsip ini berlaku mutlak saat menerapkan AI maupun otomatisasi pada channel komunikasi pelanggan. Pertanyaan “apa yang bisa berjalan salah dan seberapa besar dampaknya bagi bisnis?” wajib dijawab sebelum sistem dirilis secara masif.
Dampak UU PDP terhadap Praktik Manajemen Risiko Komunikasi Pelanggan di Indonesia
Di Indonesia, kepatuhan terhadap UU Pelindungan Data Pribadi (UU PDP) mengubah seluruh kerangka manajemen risiko komunikasi pelanggan dari sekadar rekomendasi operasional menjadi kewajiban hukum yang mengikat.
Kebocoran data pelanggan yang mengalir ke vendor pihak ketiga tanpa kendali ketat (seperti penggunaan layanan chatbot murah atau AI tanpa enkripsi) berpotensi melanggar prinsip pemrosesan data yang sah.
Bagi perusahaan berskala enterprise, dampaknya tidak berhenti di nama baik saja. Jika data pelanggan bocor, konsekuensi finansial dan hukumnya jauh lebih berat:
- Denda administratif hingga 2% dari total pendapatan tahunan.
- Pemrosesan data dapat dihentikan secara paksa oleh regulator.
- Ancaman tuntutan pidana bagi pihak yang bertanggung jawab.
Solusi Mekari Qontak dalam Menutup Celah Risiko Komunikasi Pelanggan Anda
Dalam menghadapi tingginya risiko kebocoran data dan ketatnya regulasi UU PDP, perusahaan enterprise membutuhkan infrastruktur komunikasi yang tidak hanya cerdas, tetapi juga aman secara hukum dan operasional.
Mekari Qontak hadir untuk memastikan setiap interaksi AI dan otomatisasi chat tetap berada di bawah kendali penuh tata kelola perusahaan Anda.
Berikut adalah pemetaan bagaimana kapabilitas Mekari Qontak menjawab dan memitigasi setiap kategori risiko dalam risk register Anda:
Gunakan tombol panah kiri/kanan untuk menggulir secara horizontal.
| Kategori Risiko | Kapabilitas Mekari Qontak |
|---|---|
| Data mengalir ke vendor tanpa kontrol | BSP Resmi Meta & Keamanan Terjamin: Pengelolaan data pelanggan yang transparan dan terenkripsi, bukan penyedia pihak ketiga tanpa lapisan keamanan. |
| Jawaban AI salah tanpa mekanisme koreksi | Human-in-the-Loop: Dilengkapi alur eskalasi otomatis ke agen manusia serta riwayat percakapan (audit trail) yang dapat ditinjau berkala. |
| Tidak ada kepemilikan kebijakan tata kelola AI | Granular Access Control: Pengaturan hak akses berbasis peran (role-based access) dan pembatasan field data spesifik yang boleh diakses oleh AI Agent. |
| Kepatuhan data pelanggan di Indonesia | Standar Keamanan Tinggi: Memiliki sertifikasi ISO/IEC 27001:2022 serta terdaftar resmi sebagai PSE di Komdigi untuk menjamin kepatuhan regulasi lokal. |
Kelola Risikonya, Jangan Hindari Teknologinya
Ada satu kesalahpahaman yang perlu diluruskan: tujuan artikel ini bukan membuat perusahaan takut menerapkan AI atau otomatisasi pada channel komunikasi pelanggan. Justru sebaliknya.
“Di era yang dinamis saat ini, pilihan teknologi sangat melimpah—mulai dari agen CS manusia hingga AI Chatbot. Setiap pilihan pasti memiliki risikonya masing-masing. Risiko terbesar adalah ketika kita tidak mengambil keputusan sama sekali. Jangan takut memilih teknologi yang sesuai, selama kita siap mengelola dan memitigasi risikonya.” — Vicent Asy Syams Bioma, Customer Protection & AI Chatbot Practitioner
Manajemen risiko yang matang bukan bertujuan menghindari seluruh risiko—karena hal itu mustahil. Fokus utamanya adalah memastikan setiap risiko yang diambil sudah terukur dan memiliki penanggung jawab yang jelas, dimulai dari channel komunikasi yang Anda gunakan sehari-hari.
Dua celah risiko yang paling sering luput di risk register, yaitu data yang bocor ke vendor pihak ketiga serta AI yang menjawab tanpa pengawasan, sebenarnya dapat ditutup sejak awal pemilihan platform:
- WhatsApp Business API Mekari Qontak: Mengantongi status BSP resmi Meta dan sertifikasi ISO/IEC 27001:2022 untuk menjamin data pelanggan tidak mengalir ke penyedia pihak ketiga tanpa lapisan keamanan.
- AI Chatbot Mekari Qontak: Membuat setiap jawaban otomatis memiliki jejak audit (audit trail) dan alur eskalasi ke agen manusia yang jelas, sehingga potensi kesalahan AI dapat langsung dikoreksi.
Ingin memastikan seberapa aman tata kelola komunikasi pelanggan di perusahaan Anda saat ini?
Konsultasikan kebutuhan governance dan otomatisasi bisnis Anda bersama tim enterprise Mekari Qontak, atau coba gratis platform Mekari Qontak sekarang untuk menutup celah risiko operasional Anda!
Referensi:
- IBM — Cost of a Data Breach Report 2025
- CNIC Solutions — Average Cost of a Data Breach Statistics 2026
- Insight wawancara: Vicent Asy Syams Bioma, praktisi customer protection perbankan
- Insight wawancara: Martin Darmawan, Customer Service Manager
- UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi
Pertanyaan yang Sering Diajukan Tentang Risiko Komunikasi Pelanggan (FAQ)
Apa itu shadow AI dan kenapa relevan untuk manajemen risiko?
Apa itu shadow AI dan kenapa relevan untuk manajemen risiko?
Shadow AI adalah penggunaan tools AI oleh karyawan tanpa persetujuan atau pengawasan resmi tim IT/keamanan. Menurut IBM, insiden yang melibatkan shadow AI menambah biaya kebocoran data rata-rata USD 670.000 dan lebih sering mengekspos data pribadi pelanggan.
Kenapa risiko komunikasi pelanggan sering tidak masuk risk register perusahaan?
Kenapa risiko komunikasi pelanggan sering tidak masuk risk register perusahaan?
Karena kerangka manajemen risiko konvensional dirancang untuk kanal komunikasi lama (telepon, email) yang volumenya kecil dan tercatat manual — bukan untuk chat/AI skala besar yang berjalan otomatis.
Kapan sebaiknya risk assessment dilakukan terkait automasi customer service?
Kapan sebaiknya risk assessment dilakukan terkait automasi customer service?
Sebelum automasi diperluas ke seluruh basis pelanggan — bukan setelah insiden pertama terjadi. Dampak positif dan negatif perlu diukur di muka, dan rencana perlu dipertimbangkan ulang jika potensi risikonya terlalu besar.