



- Pengadopsian platform CRM kini menjadi tanggung jawab hukum penuh bagi perusahaan sebagai pengendali data di bawah aturan PP PDP
- Kepatuhan keamanan vendor penyedia SaaS memerlukan kepastian tertulis, sertifikasi resmi, serta kesepakatan hak audit atas sistem yang digunakan
- Komitmen privasi data wajib dituangkan secara mengikat dalam dokumen DPA yang terintegrasi langsung dengan kontrak komersial utama
- Evaluasi vendor perlu difokuskan pada pengujian atas mekanisme pemenuhan hak-hak data pribadi pelanggan secara teknis
- Fitur Manajemen Data Pelanggan Mekari Qontak memfasilitasi proses evaluasi kepatuhan privasi data enterprise secara lebih terstruktur.
Kini, pengadopsian platform Customer Relationship Management (CRM) berskala besar bukan lagi sekadar menjadi urusan tim sales atau customer service.
Di tengah berlakunya Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan Undang-Undang Nomor 27 Tahun 2022 Perlindungan Data Pribadi (PP PDP), setiap data pelanggan Anda yang masuk ke sistem vendor secara otomatis menjadi tanggung jawab hukum perusahaan Anda sebagai pengendali data.
Oleh karena itu, evaluasi vendor CRM PP PDP menjadi langkah yang sangat krusial. Jika perusahaan Anda salah memilih, dampaknya bisa berujung fatal, mulai dari sanksi administratif hingga rusaknya reputasi bisnis.
Guna membedah cara tepat menilai kepatuhan vendor, kami berbincang langsung dengan Jody Adiguna Micah Purba, Legal Data Privacy Specialist di Halodoc.
Ia akan memberikan pandangannya mengenai cara tim procurement, IT, dan legal enterprise bekerja sama menyaring vendor CRM yang benar-benar aman dan patuh hukum.
Simak bedah kriteria penilaian, DPA kontraktual, hingga matriks evaluasi vendor selengkapnya di artikel Mekari Qontak Blog ini.
Kenapa Evaluasi Vendor CRM Menjadi Lebih Krusial Setelah PP PDP?
Proses evaluasi vendor CRM PP PDP menjadi jauh lebih krusial karena tanggung jawab hukum atas atas keamanan data pelanggan semakin diperketat pada sisi perusahaan yang bertindak sebagai pengendali data pribadi. Vendor CRM dapat dikenai pertanggungjawaban, sejauh kontrak Anda mengatur hal tersebut.
Ketika menggunakan platform CRM, hubungan hukum yang terbentuk adalah antara pengendali data (perusahaan) dan pemroses data (vendor). Regulasi PP PDP mewajibkan pengendali data memastikan bahwa vendor memiliki kontrol keamanan yang memadai untuk melindungi data pribadi yang diprosesnya.
Implikasinya, pemilihan vendor CRM tidak lagi bisa dianggap sebagai keputusan procurement biasa yang hanya mempertimbangkan fitur dan harga. Langkah ini kini menjadi kewajiban evaluasi risiko hukum yang dapat dipertanggungjawabkan langsung di hadapan regulator maupun pelanggan.
Batas Tanggung Jawab Keamanan Data Antara Perusahaan dan Penyedia CRM
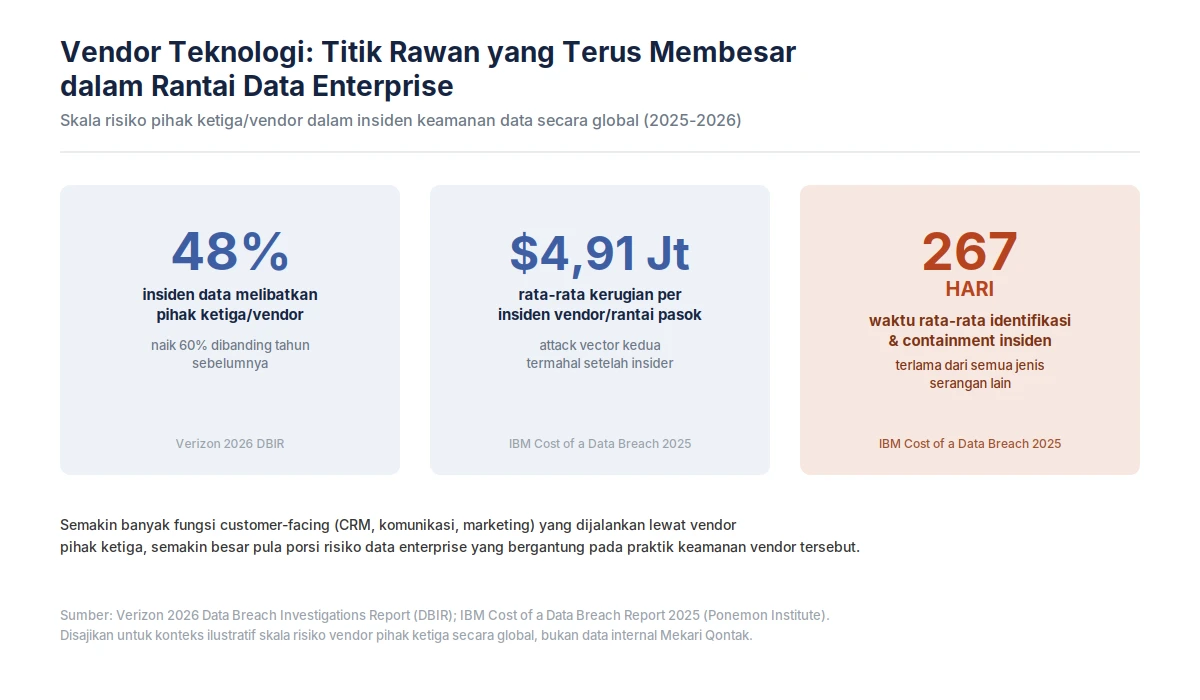
Dalam relasi antara pengendali-pemroses, perusahaan Anda bertugas untuk menentukan tujuan pemrosesan data pelanggan, sementara vendor CRM tugasnya menyediakan infrastruktur teknis untuk menjalankannya.
Namun, menurut Jody Adiguna Micah Purba, risiko terbesar justru terletak pada model layanan SaaS yang menerapkan prinsip tanggung jawab bersama (shared responsibility).
Ia menekankan bahwa sekuat apa pun kontrol internal yang dibangun perusahaan, proteksi data pribadi tidak akan pernah berjalan mulus jika vendor penyedia SaaS tidak menjalankan porsi tanggung jawab keamanannya secara seimbang.
“Apabila tidak ada pengakuan tertulis, credentials, atau hak audit atas sistem penyedia SaaS, risiko ini dapat menjadi sangat besar.” — Jody Adiguna Micah Purba, Legal Data Privacy Specialist di Halodoc
Implikasinya sangat jelas: kepatuhan internal perusahaan Anda tidak akan pernah cukup tanpa adanya kepastian bahwa vendor CRM benar-benar menjalankan standar keamanannya.
Kepastian tersebut hanya bisa dibuktikan lewat dokumen resmi, sertifikasi, dan hak audit—bukan hanya sekadar asumsi.
Pentingnya Data Processing Agreement (DPA) yang Menyatu dengan Kontrak Utama
Proses evaluasi vendor CRM pasca PP PDP tidak boleh berhenti saat tanda tangan kontrak selesai, melainkan harus dipahami sebagai proses verifikasi berkelanjutan untuk memastikan vendor bertanggung jawab penuh dalam mengelola data pelanggan.
Pertanyaan krusialnya bukan sekadar “apakah vendor ini mengklaim patuh pada regulasi privasi data?”, melainkan apakah komitmen tersebut sudah dituangkan secara eksplisit dalam Data Processing Agreement (DPA) yang menjadi satu kesatuan mengikat dengan kontrak komersial utama.
Ketika DPA tidak terintegrasi langsung ke dalam kontrak bisnis atau hanya mengandalkan klausul umum yang terpisah yang umum dikemas dalam klausul kerahasiaan, kewajiban vendor sebagai pemroses data akan sangat sulit dituntut secara hukum.
Sekalipun pihak vendor mengklaim telah memahami tanggung jawabnya, tanpa ikatan DPA yang sah secara kontraktual, perusahaan Anda tidak memiliki dasar hukum yang kuat untuk menagih komitmen kepatuhan tersebut jika terjadi pelanggaran di kemudian hari.
Selain itu, dengan telah diundangkannya PP PDP DPA menjadi suatu persyaratan yang krusial untuk menunjukkan kepatuhan pengendali data terhadap perlindungan data pribadi yang diprosesnya, ketika perusahaan memutuskan menggunakan vendor untuk membantu pemrosesan data pribadi.
Evaluasi Vendor CRM Adalah Proses Berkelanjutan, Bukan Sekadar Formalitas Kontrak
Proses evaluasi vendor CRM PP PDP tidak boleh berhenti saat tanda tangan kontrak selesai, melainkan harus dipahami sebagai proses verifikasi berkelanjutan untuk memastikan vendor bertanggung jawab dalam mengelola data pelanggan.
Dalam praktiknya, proses evaluasi ini kerap menemui tantangan dari sisi penyedia teknologi, terutama vendor lokal yang belum terbiasa dengan prosedur penyesuaian standar privasi data.
Banyak vendor yang cenderung enggan menjalani audit mendalam dan lebih memilih mengandalkan dokumen syarat dan ketentuan (Terms & Conditions) standar.
Padahal, menurut Jody Adiguna Micah Purba, evaluasi ini merupakan langkah krusial bagi perusahaan untuk memverifikasi kesiapan teknis vendor secara langsung:
“Due diligence (evaluasi kepatuhan) terkait praktik perlindungan data pribadi merupakan langkah memverifikasi dari pengendali data pribadi mengenai apakah Vendor dalam kapasitasnya sebagai prosesor benar-benar bertanggung jawab.” — Jody Adiguna Micah Purba, Legal Data Privacy Specialist, Halodoc
Sebagai langkah awal yang mendasar, proses evaluasi dapat dimulai dengan memetakan kebutuhan akses data oleh vendor, apakah penyedia platform memerlukan data pribadi pelanggan untuk menjalankan fungsinya.
Mapping awal ini menjadi pijakan bagi tim procurement dan legal untuk menelusuri alur pemrosesan data secara lebih mendalam, hingga membatasi hak akses pengguna. Sehingga persyaratan kualifikasi Vendor dalam kapasitasnya menjadi prosesor, selain memperhitungkan penawaran harganya, juga memerlukan penilaian bagaimana praktik keamanan dan perlindungan data pribadinya.
10 Pertanyaan Evaluasi Kepatuhan Vendor CRM Pasca PP PDP yang Wajib Diajukan
Mengikuti alur penilaian bertahap—mulai dari kebutuhan data, alur pemrosesan, pembatasan akses, hingga keterlibatan pihak ketiga—berikut daftar pertanyaan evaluasi kunci yang dapat digunakan tim procurement dan legal saat melakukan evaluasi vendor CRM GR PDP:
Gunakan tombol panah kiri/kanan untuk menggulir secara horizontal.
| No. | Pertanyaan Evaluasi Vendor | Alasan & Urgensi Evaluasi |
|---|---|---|
| 1 | Apakah vendor memerlukan data pribadi pelanggan untuk menyediakan layanannya? | Menentukan cakupan dan tingkat kedalaman penilaian risiko selanjutnya. |
| 2 | Di mana lokasi pemrosesan dan penyimpanan data pelanggan dilakukan? | Memetakan yurisdiksi hukum dan risiko transfer data lintas negara (cross-border data transfer). |
| 3 | Pihak mana saja (sub-prosesor) yang dapat mengakses atau memproses data tersebut? | Mengidentifikasi rantai risiko pihak ketiga dan sub-kontraktor vendor. |
| 4 | Bagaimana Vendor memastikan keamanan Sistemnya? Misalnya, kontrol peran dan izin akses (role-based access) seperti apa yang disediakan? | Memastikan penerapan prinsip need-to-know dan pembatasan hak akses yang ketat. |
| 5 | Apakah seluruh aktivitas sistem dan percakapan pelanggan memiliki rekam jejak (audit trail)? | Mendukung kebutuhan rekonstruksi data, audit independen, dan investigasi insiden. |
| 6 | Bagaimana sistem vendor memfasilitasi pemenuhan hak subjek data (penghapusan, koreksi, atau ekspor data)? | Memastikan perusahaan dapat memenuhi kewajiban hukum terhadap hak-hak pelanggan. |
| 7 | Apakah Data Processing Agreement (DPA) terikat langsung sebagai bagian dari kontrak utama? | Memastikan komitmen kepatuhan vendor memiliki kekuatan hukum mengikat dan dapat ditagih. |
| 8 | Dokumentasi prosedur keamanan dan penanganan insiden (data breach) apa yang tersedia? | Mengukur kesiapan operasional vendor dalam merespons potensi kebocoran data. |
| 9 | Apakah vendor menyediakan bukti sertifikasi resmi, credentials, atau hak audit atas sistemnya? | Membuktikan pertanggungjawaban konkret vendor dalam kerangka shared responsibility. |
| 10 | Bukti operasional dan kontraktual apa saja yang dapat dilampirkan vendor? | Menyediakan basis dokumentasi lengkap untuk laporan asesmen risiko internal perusahaan. |
Pentingnya Memverifikasi Bukti Kepatuhan Vendor Secara Mandiri
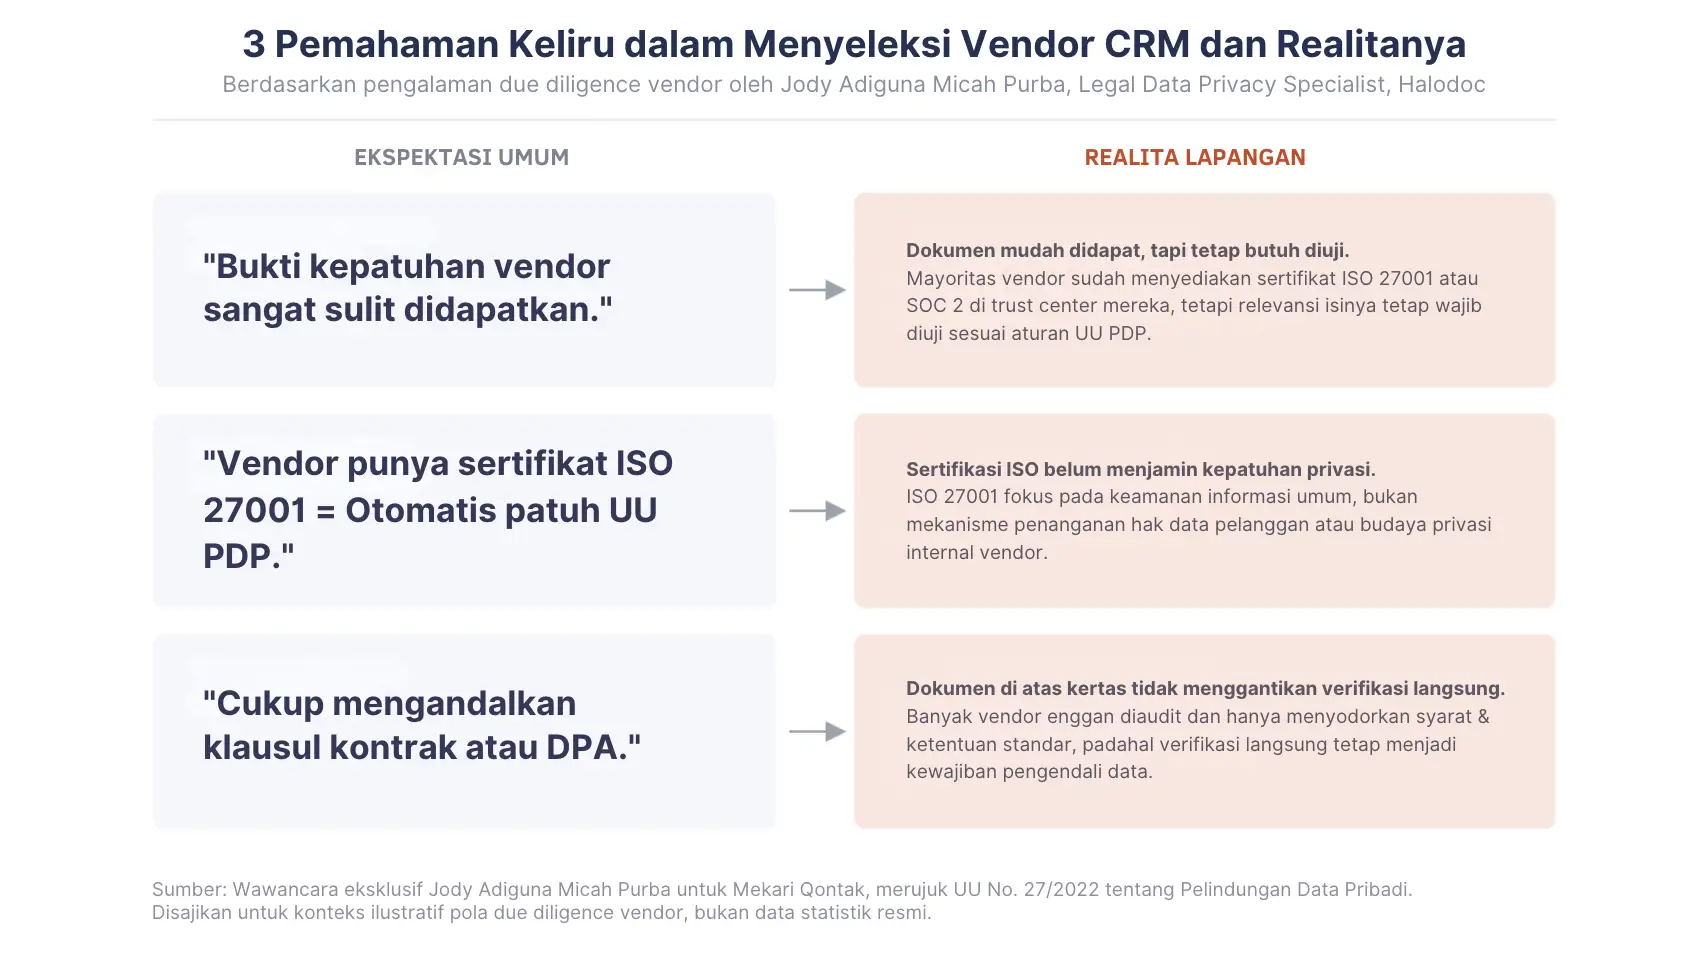
Bukti kepatuhan dan keamanan dari vendor software seperti CRM sebenarnya tidak sulit didapatkan, namun agar relevan dengan aturan regulasi, keabsahannya tetap perlu diuji secara mendalam.
Mayoritas vendor software saat ini sudah cukup siap menyediakan dokumen dasar melalui trust center mereka, seperti sertifikasi ISO 27001 atau laporan SOC 2 Type 2. Meski demikian, kepemilikan dokumen tersebut tidak bisa langsung ditelan mentah-mentah.
Jody Adiguna Micah Purba mengingatkan bahwa laporan yang disediakan vendor tetap memerlukan verifikasi:
“Bukti operasional ini kerap perlu diuji lebih lanjut isinya apakah sudah merefleksikan tanggung jawab Vendor CRM, terutama relevansinya dengan UU No. 27/2022.”
Titik krusialnya terletak pada pemahaman batas sertifikasi tersebut. Sertifikasi standar seperti ISO 27001 memang membuktikan bahwa vendor memiliki manajemen keamanan informasi yang baik.
Namun, sertifikat tersebut tidak serta merta menjamin dua hal krusial dalam perlindungan data pribadi: mekanisme pemenuhan hak-hak pelanggan dan tingkat kesadaran privasi data di internal vendor.
Oleh karena itu, ketika memilih vendor software, tim procurement dan legal tidak boleh hanya memperhatikan kepemilikan sertifikat ISO 27001.
Evaluasi harus dilanjutkan dengan menguji bagaimana vendor merespons permintaan ekspor, koreksi, atau penghapusan data pelanggan secara teknis dan operasional.
Bagaimana Mekari Qontak Mendukung Proses Due Diligence Enterprise
Sebagai penyedia infrastruktur customer engagement, Mekari Qontak membantu tim procurement, IT, dan legal melewati proses evaluasi vendor CRM PP PDP secara lebih efisien melalui kapabilitas teknis berikut:
- Manajemen data pelanggan terpusat: Memudahkan pemetaan alur data yang dibutuhkan dalam penyusunan dokumen evaluasi risiko maupun Data Protection Impact Assessment (DPIA).
- Role-based access control: Menerapkan prinsip need-to-know untuk membatasi hak akses pengguna sekaligus menjadi bukti konkret dalam skema pembagian tanggung jawab (shared responsibility).
- Catatan Audit Log aktivitas: Menyelaraskan rekam jejak aktivitas pengguna untuk mendukung rekonstruksi data dan investigasi insiden bila diperlukan.
- Sertifikasi ISO/IEC 27001:2022 & pengujian keamanan: Menyediakan bukti pihak ketiga (third-party proof) yang independen untuk dilampirkan dalam laporan penilaian risiko perusahaan.
Seluruh keunggulan fitur Manajemen Data Pelanggan Mekari Qontak ini hadir untuk mendukung operasional yang lebih terstruktur dan bukanlah jaminan kepatuhan otomatis terhadap GR PDP, serta tidak menggantikan peran Data Processing Agreement (DPA) dalam kontrak resmi.
Tanggung jawab utama untuk menilai dan memastikan kepatuhan sistem tetap berada di tangan perusahaan Anda sebagai pengendali data.
Ingin memperkuat tata kelola data pelanggan bisnis Anda dengan infrastruktur yang aman dan teruji?
Konsultasikan kebutuhan pengelolaan data pelanggan enterprise Anda bersama tim ahli kami dan dapatkan demo gratis Mekari Qontak untuk melihat langsung bagaimana infrastruktur Mekari Qontak bekerja mendukung kepatuhan bisnis Anda.
Disclaimer:
Pernyataan dan sudut pandang Jody Adiguna Micah Purba dalam wawancara ini bersifat pribadi dan professional advisory, serta tidak mewakili pandangan atau kebijakan institusional mana pun.
Referensi:
- 2026 Data Breach Investigations Report
- IBM Cost of a Data Breach Report 2025
- Insight wawancara: Jody Adiguna Micah Purba, Legal Data Privacy Specialist (Halodoc)
Pertanyaan yang Sering Diajukan Tentang Evaluasi Vendor CRM Pasca PP PDP (FAQ)
Apa beda pengendali data dan prosesor data?
Apa beda pengendali data dan prosesor data?
Pengendali data adalah pihak yang menentukan tujuan dan cara pemrosesan data pribadi (biasanya perusahaan pengguna CRM), sementara prosesor data adalah pihak yang memproses data atas instruksi pengendali (biasanya vendor teknologi seperti platform CRM).
Apakah menggunakan CRM tersertifikasi ISO 27001 otomatis membuat perusahaan patuh GR PDP?
Apakah menggunakan CRM tersertifikasi ISO 27001 otomatis membuat perusahaan patuh GR PDP?
Tidak. ISO 27001 memberi gambaran praktik keamanan data vendor, tapi tidak secara spesifik mencakup penanganan hak subjek data pribadi dan kesadaran privasi — dua aspek inti yang tetap perlu diverifikasi terpisah.
Apa itu shared responsibility dalam konteks vendor CRM berbasis SaaS?
Apa itu shared responsibility dalam konteks vendor CRM berbasis SaaS?
Shared responsibility berarti tanggung jawab perlindungan data terbagi antara pengguna (pengendali data) dan penyedia layanan (prosesor data). Upaya perlindungan data perusahaan baru lengkap jika vendor juga menjalankan tanggung jawabnya, dan hal ini idealnya dibuktikan lewat pengakuan tertulis, credentials, atau hak audit.