



- Keberadaan logo sertifikasi keamanan di portal vendor tidak otomatis menjamin seluruh sistem dan data terproteksi secara menyeluruh
- Setiap sertifikasi ISO 27001 memiliki batasan cakupan audit yang berbeda sehingga tim enterprise wajib meneliti detail scope-nya
- Standar ISO 27001 berfokus pada keamanan informasi umum dan tidak secara otomatis mencakup pemenuhan hak subjek data pribadi
- Klaim keamanan di portal vendor wajib diperkuat melalui perjanjian kontrak tertulis dan jaminan hak audit yang mengikat secara hukum
- Perusahaan dapat memastikan tata kelola dan keamanan data pelanggan yang terpercaya menggunakan fitur Manajemen Data Pelanggan Mekari Qontak
Keberadaan logo sertifikasi seperti ISO 27001 atau SOC 2 di halaman trust center vendor CRM kerap dianggap sebagai jaminan mutlak atas sertifikasi keamanan vendor CRM.
Namun, tidak banyak yang tahu bahwa di balik logo yang tampak identik tersebut, scope audit serta tingkat keamanannya bisa berbeda secara drastis antara satu vendor dan vendor lainnya.
Jika Anda hanya mengandalkan sertifikasi hanya dari tampilan visual tanpa verifikasi yang kritis justru dapat berisiko hukum dan keamanan yang besar bagi perusahaan Anda.
Oleh karena itu, artikel Mekari Qontak Blog ini hadir untuk membedah panduan mengevaluasi sertifikasi keamanan vendor CRM secara objektif hingga memastikan jaminan hak audit kontraktual yang sah.
Simak juga wawasan dan arahan hukum selengkapnya dari Jody Adiguna Micah Purba, (Legal Data Privacy Specialist Halodoc) dalam artikel ini untuk memperkuat proses due diligence vendor di perusahaan Anda.
Menilai Kredibilitas Keamanan Vendor CRM di Luar Logo Sertifikasi
Evaluasi terhadap sertifikasi keamanan vendor CRM memerlukan pemeriksaan mendalam terhadap scope audit, bukan hanya sekadar melihat keberadaan logo sertifikasi seperti ISO 27001 atau SOC 2 di halaman trust center.
Meskipun logo sertifikasi merupakan indikator awal yang sangat baik untuk menunjukkan komitmen standar keamanan vendor, tetapi cakupan area yang diaudit bisa saja hanya terbatas pada lini produk tertentu.
Oleh karena itu, tim procurement, legal, dan security di tingkat enterprise perlu memahami cara memverifikasi batasan tersebut secara kritis agar selaras dengan kebutuhan kepatuhan internal perusahaan.
Variasi Batasan Scope di Balik Sertifikasi ISO 27001 Vendor CRM
Celah dalam evaluasi keamanan vendor CRM sering kali muncul karena setiap sertifikasi bisa memiliki batasan audit (scope) yang berbeda.
Meskipun dua vendor sama-sama memegang sertifikat ISO/IEC 27001, area yang diaudit bisa saja sangat bervariasi, mulai dari infrastruktur server, entitas bisnis tertentu, hingga modul aplikasi yang spesifik saja.
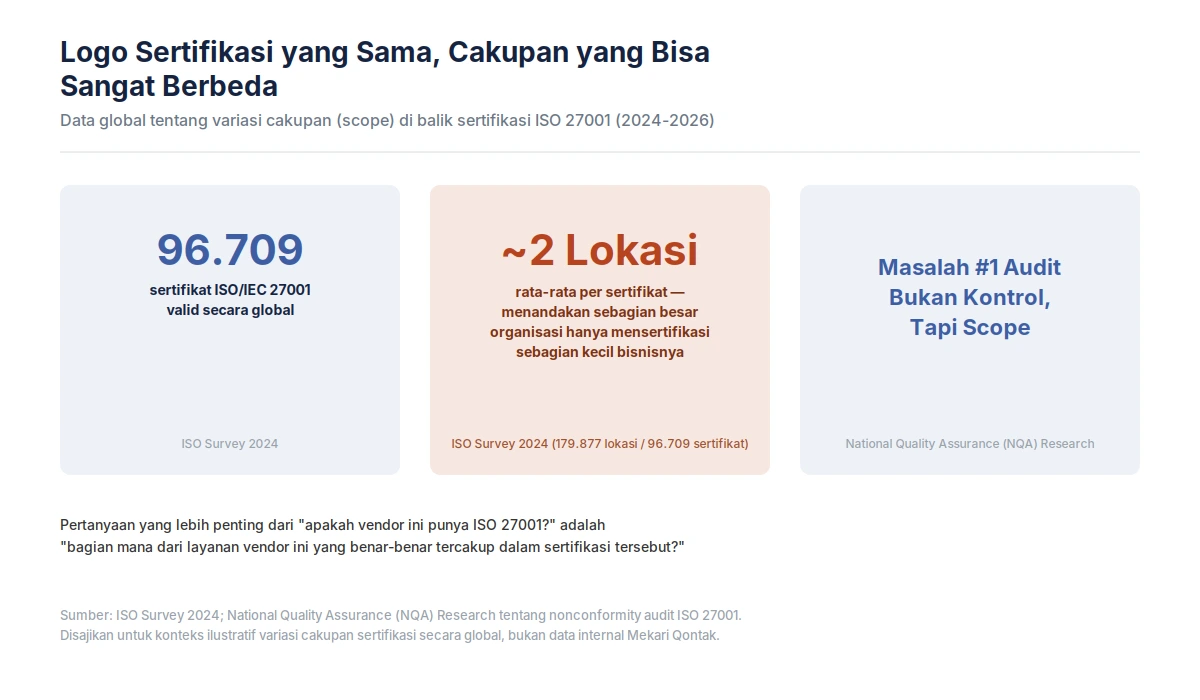
Kondisi tersebut selaras dengan riset audit global yang menunjukkan bahwa fokus evaluasi kini bergeser ke kejelasan batasan cakupannya.
Karena sebagian besar kendala audit bersumber dari scope yang terlalu sempit, tim procurement dan security enterprise perlu memastikan modul serta layanan spesifik mana yang benar-benar tercakup dalam sertifikasi resmi vendor tersebut.
Batasan Standar ISO 27001 dalam Perlindungan Data Pelanggan
Sertifikasi ISO 27001 pada dasarnya berfungsi membuktikan kesiapan praktik keamanan informasi secara umum, namun tidak serta-merta menjamin seluruh aspek privasi dan hak subjek data pelanggan terpenuhi.
Jody Adiguna Micah Purba menegaskan batasan mendasar dari sertifikasi keamanan vendor CRM yang berbasis ISO 27001:
“Sertifikasi ISO 27001 memberikan gambaran bagaimana langkah teknis dan organisasi dipenuhi dalam praktik keamanan data.”
Lebih jauh, Jody juga memaparkan bahwa aspek khusus seperti pengelolaan hak subjek data pribadi (akses, koreksi, hingga penghapusan data) serta program edukasi privasi internal umumnya tidak dicakup secara otomatis di dalam standar ISO 27001.
Oleh sebab itu, tim evaluator enterprise tidak boleh berasumsi bahwa pemenuhan privasi sudah lengkap hanya berdasarkan sertifikat keamanan informasi tersebut—kedua elemen ini wajib diverifikasi secara terpisah.
Menguji Kredibilitas Dokumen Keamanan di Trust Center Vendor
Kemudahan mengakses sertifikasi di halaman trust center vendor merupakan langkah awal yang baik, namun dokumen tersebut tetap wajib diuji relevansinya secara kritis saat proses due diligence.
Keberadaan sertifikat digital di portal vendor belum otomatis menjamin bahwa seluruh tanggung jawab pemrosesan data telah memenuhi standar hukum yang berlaku, khususnya UU Perlindungan Data Pribadi.
“Hampir seluruh vendor dapat menyediakan bukti privacy & security practice melalui tautan trust center, baik berupa sertifikat ISO, Statement of Applicability, hingga laporan SOC 2 Type 2.”
– Jody Adiguna Micah Purba, Legal Data Privacy Specialist Halodoc.
Namun, Jody menekankan bahwa tim evaluasi enterprise tidak boleh berhenti pada pengunduhan dokumen semata.
Isi dokumen operasional tersebut perlu diperiksa ulang untuk memastikan sejauh mana kontrol keamanan yang diklaim benar-benar mencakup seluruh alur kerja sistem CRM serta merefleksikan tanggung jawab hukum penyedia layanan.
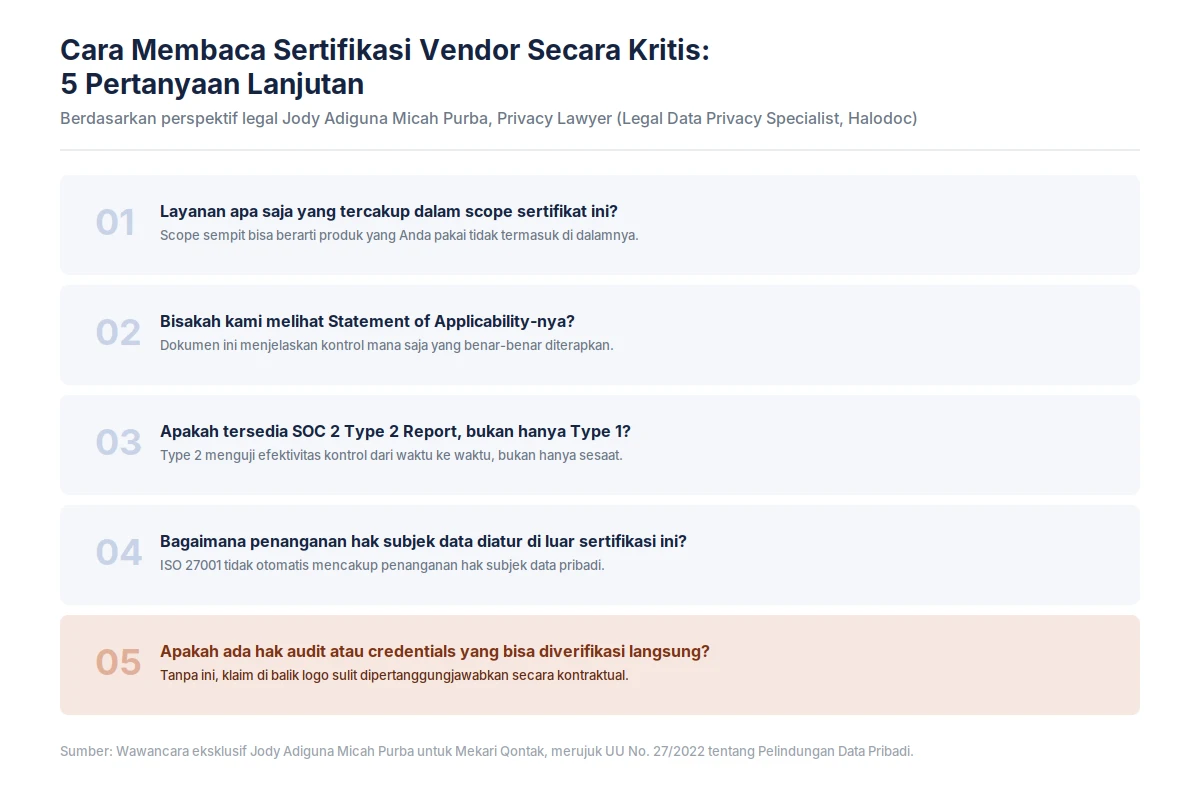
Untuk mempermudah proses verifikasi tersebut, kerangka evaluasi di atas memetakan alur penelaahan berkas secara bertahap. Salah satu dokumen kunci yang seringkali terabaikan adalah Statement of Applicability (SoA).
Dokumen inilah yang merinci secara eksplisit kontrol keamanan mana saja yang benar-benar diimplementasikan oleh vendor, sehingga tim legal dan security memiliki dasar objektif untuk menguji klaim keamanan sebelum menyetujui kerja sama.
Pentingnya Pengakuan Tertulis dan Hak Audit Kontraktual Vendor
Pengakuan tertulis yang mengikat secara hukum merupakan landasan utama untuk memastikan bahwa klaim keamanan vendor SaaS dapat dipertanggungjawabkan secara sah.
Keberadaan sertifikasi keamanan vendor CRM dari pihak ketiga memang memudahkan proses evaluasi awal, namun dokumen tersebut tetap memerlukan penguatan lewat kesepakatan tertulis agar memiliki kekuatan hukum yang jelas saat terjadi kendala operasional.
Jody juga menggarisbawahi risiko utama pada layanan berbasis cloud:
“Untuk teknologi berbasis SaaS, risiko material berasal dari bagaimana praktik keamanan dan perlindungan data pribadi dilakukan. Apabila tidak ada pengakuan, credentials, atau hak audit atas sistem, risiko ini dapat menjadi besar.”
– Jody Adiguna Micah Purba, Legal Data Privacy Specialist Halodoc.
Atas dasar itu, tim legal dan procurement enterprise perlu menuangkan seluruh klaim trust center ke dalam kontrak kerja sama resmi.
Dengan memastikan adanya jaminan hak audit secara tertulis, perusahaan Anda telah lebih terlindungi karena janji perlindungan data vendor cukup memiliki kekuatan hukum jika suatu saat masalah operasional terjadi.
Transparansi Komitmen Keamanan Sistem Mekari Qontak
Sebagai salah satu vendor teknologi terbaik di Indonesia, Mekari Qontak menyambut baik evaluasi mendalam melalui kelima pertanyaan kritis tersebut.
Mekari Qontak mengantongi sertifikasi ISO/IEC 27001:2022 untuk Sistem Manajemen Keamanan Informasi yang didukung oleh pengujian penetrasi (VAPT) secara berkala.
Seluruh dokumentasi pendukung ini dapat diakses dan ditinjau secara terbuka oleh tim procurement, legal, maupun security enterprise Anda.
Mekari Qontak juga mendorong setiap calon pelanggan untuk melangkah lebih jauh dari sekadar ‘melihat logo sertifikasi’.
Tim Anda berhak menelaah rincian scope audit hingga serta memastikan kejelasan mekanisme perlindungan hak subjek data pribadi.
Keterbukaan ini merupakan wujud komitmen Mekari Qontak dalam menghadirkan tata kelola data pelanggan yang aman, terkontrol, dan mudah ditelusuri.
Pelajari lebih lanjut kapabilitas serta standar keamanan sistem melalui Manajemen Data Pelanggan Mekari Qontak.
Jadwalkan konsultasi bersama tim enterprise sales kami atau mulai uji coba gratis Mekari Qontak hari ini untuk mengevaluasi kesiapan infrastruktur data perusahaan Anda.
Referensi
- ISO Survey 2024, dikutip dalam Governance Docs, “ISO 27001 Scope: The Complete 2026 Guide to Defining Your ISMS” (2026) — data jumlah sertifikat dan lokasi tercakup.
- National Quality Assurance (NQA) Research tentang nonconformity audit ISO 27001, dikutip dalam Oneleet, “What Is ISO 27001 Certification? A Complete 2026 Guide” (2026).
- Wawancara eksklusif Jody Adiguna Micah Purba, Corporate, IT, and Privacy Lawyer (Legal Data Privacy Specialist, Halodoc), untuk Mekari Qontak.
- UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi.
Pertanyaan yang Sering Diajukan Tentang Cara Membaca Kredibilitas Keamanan Vendor CRM (FAQ)
Apa beda ISO 27001 dengan SOC 2?
Apa beda ISO 27001 dengan SOC 2?
ISO 27001 adalah standar internasional untuk sistem manajemen keamanan informasi (ISMS), sementara SOC 2 adalah laporan audit yang menilai kontrol keamanan, ketersediaan, dan privasi penyedia layanan berdasarkan kerangka AICPA. Keduanya saling melengkapi, bukan saling menggantikan.
Apa itu scope atau cakupan dalam sertifikasi ISO 27001?
Apa itu scope atau cakupan dalam sertifikasi ISO 27001?
Scope adalah batasan resmi yang menentukan bagian mana dari organisasi, layanan, atau sistem yang benar-benar diaudit dan disertifikasi. Scope yang sempit berarti sertifikasi tersebut tidak serta-merta mencakup seluruh produk atau layanan vendor.
Kenapa SOC 2 Type 2 lebih bernilai dibanding Type 1?
Kenapa SOC 2 Type 2 lebih bernilai dibanding Type 1?
SOC 2 Type 1 menilai desain kontrol pada satu titik waktu, sementara Type 2 menguji efektivitas kontrol tersebut selama periode tertentu (biasanya 6-12 bulan) — memberikan gambaran yang lebih meyakinkan soal konsistensi praktik keamanan vendor.