



- Sebagian besar perusahaan global gagal merespons kebocoran data dalam batas waktu 72 jam akibat terlambat menyadari masuknya insiden
- Hambatan terbesar penanganan insiden 3×24 jam UU PDP terletak pada lambatnya koordinasi internal dan framework RACI
- Penyimpanan data pelanggan yang terpisah-pisah memperlambat proses investigasi forensik dan audit jejak akses digital saat krisis terjadi
- Batas waktu pelaporan 3×24 jam wajib dipecah ke dalam fase waktu operasional yang jelas agar eskalasi laporan berjalan tepat waktu
- Perusahaan dapat mempercepat proses penanganan insiden dan audit jejak digital menggunakan fitur Manajemen Data Pelanggan Mekari Qontak
Saat insiden kebocoran data pribadi terjadi, batas waktu 3×24 jam sesuai aturan UU PDP kerap menjadi ujian terberat bagi perusahaan enterprise.
Hambatan terbesar dalam krisis ini biasanya bukan terletak pada regulasi, melainkan pada lambatnya koordinasi internal sejak momen pertama kali kebocoran terdeteksi hingga laporan resmi berhasil dikirimkan.
Melalui panduan ini, Mekari Qontak Blog membedah cara menangani kebocoran data pribadi secara praktis menggunakan playbook RACI hingga menyediakan checklist kesiapan yang dapat langsung diterapkan tim Anda.
Simak juga arahan dan perspektif hukum dari Jody Adiguna Micah Purba (Legal Data Privacy Specialist Halodoc) selengkapnya di bawah ini.
Mengapa Batas Waktu Pelaporan Kebocoran Data Sering Terlewat
Penyebab utama terlewatnya batas waktu pelaporan kebocoran data pribadi 3×24 jam sesuai kewajiban UU PDP adalah lambatnya proses deteksi awal saat insiden pertama kali terjadi.
Ketika data pribadi diakses, diubah, atau dibagikan secara sepihak, mayoritas perusahaan tidak langsung menyadari adanya kebocoran tersebut.
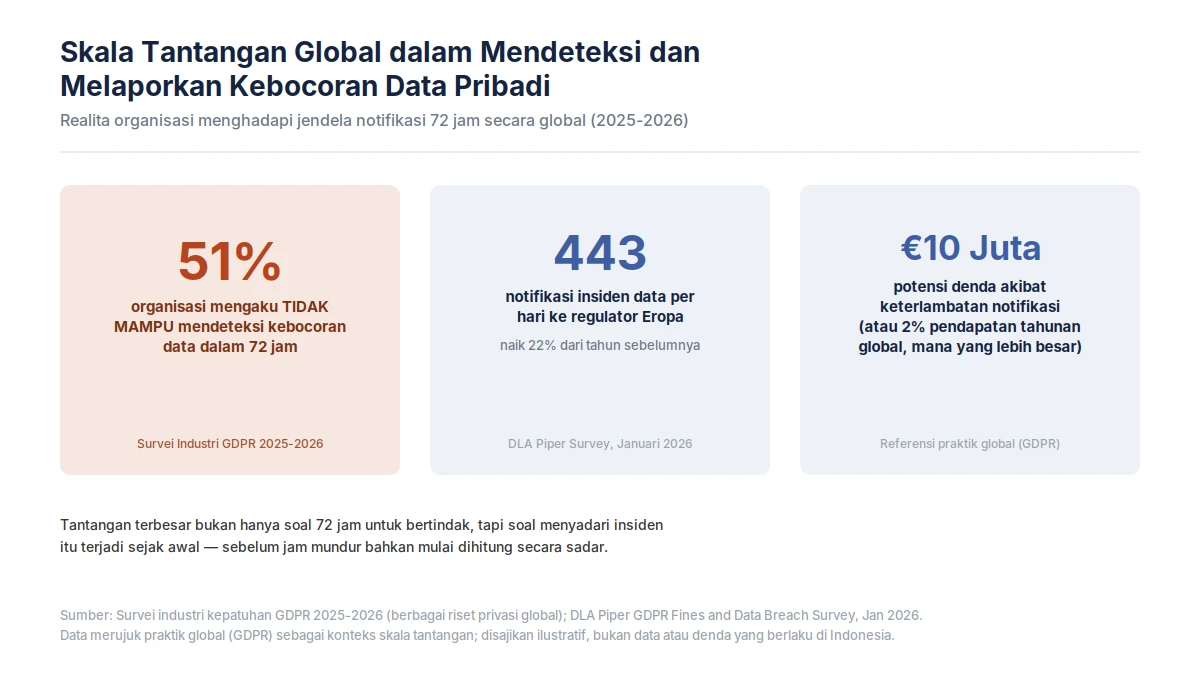
Meskipun hitungan mundur 72 jam secara regulasi baru dimulai sejak insiden resmi diketahui, keterlambatan dalam menyadari adanya kebocoran (awareness gap) membuat sisa waktu penanganan menjadi sangat sempit.
Risiko keterlambatan ini tidak hanya berdampak pada meningkatnya volume insiden yang tidak tertangani dengan baik, tetapi juga membuka potensi sanksi finansial bagi pengendali data (perusahaan Anda).
Oleh karena itu, strategi pertama dalam cara menangani kebocoran data pribadi adalah membangun visibilitas sistem dan kesiapan workflow yang mampu memangkas waktu deteksi sejak detik pertama ancaman muncul.
Penyebab Utama Terbuangnya Waktu Saat Menangani Insiden Kebocoran Data
Selain faktor deteksi, terbuangnya waktu dalam cara menangani kebocoran data pribadi umumnya disebabkan oleh lambatnya koordinasi dan tidak jelasnya alur komunikasi antar-divisi internal.
Pola ini ditegaskan oleh Jody Adiguna Micah Purba yang kerap menemukan hambatan utama di tingkat organisasi:
“Umumnya adalah koordinasi lintas departemen yang masih belum terbiasa menghadapi isu pemrosesan data pribadi.” – Jody Adiguna Micah Purba, Legal Data Privacy Specialist Halodoc
Lebih lanjut, Jody juga menjelaskan bahwa laporan insiden dari unit frontliner sering kali tertahan saat harus dikoordinasikan ke Pejabat Perlindungan Data Pribadi (PPDP) serta divisi pemilik data, seperti tim marketing atau pengelola sistem CRM.
Kondisi ini menjadi makin krusial bagi perusahaan yang belum memiliki PPDP atau belum menetapkan matriks kerja RACI (Responsible, Accountable, Consulted, Informed).
Tanpa pemahaman dan alur kerja yang sama, laporan insiden bisa saja dianggap tidak mendesak dan terkatung-katung antar-unit. Hal ini jelas akan menghabiskan batas waktu 3×24 jam sebelum investigasi teknis bahkan dimulai.
Dampak Data Pelanggan yang Terpisah terhadap Kecepatan Penanganan Kebocoran Data Pribadi
Penyimpanan data pelanggan yang terfragmentasi di berbagai sistem akan sangat memperlambat proses audit insiden kebocoran data.
Ketika data tersebar di banyak sistem dan tidak saling terhubung, tim audit terpaksa memeriksa log aktivitas di tiap sistem secara manual satu per satu. Ini jelas menjadi proses rumit yang menguras waktu di tengah sempitnya jendela pelaporan.
Jody Adiguna Micah Purba, menekankan seberapa penting pengawasan terpusat pada sistem data pelanggan:
“Sistem yang mengkonsolidasi data pribadi pelanggan perlu disertai kontrol penjagaan yang mumpuni untuk menjamin tidak ada akses tidak berwenang dan kebocoran data.”
Lebih lanjut, Jody menjelaskan bahwa sistem terpusat ini memerlukan proses kelayakan (clearance process) bagi setiap pengguna yang mengakses data.
Jejak akses yang terekam dan terpantau terus-menerus ini nantinya akan menjadi bukti vital bagi tim respon insiden untuk menegakkan diagnosis investigasi dengan cepat—tanpa perlu membuang waktu berjam-jam menyisir sistem yang terpisah-pisah.
Cara Membangun Matriks RACI untuk Penanganan Kebocoran Data Pribadi
Matriks RACI (Responsible, Accountable, Consulted, Informed) adalah fondasi operasional terpenting dalam cara menangani kebocoran data pribadi agar setiap divisi bergerak cepat tanpa kebingungan peran.
Kejelasan alur kerja inilah yang menjadi kunci utama perusahaan enterprise untuk memenuhi batas waktu pelaporan 3×24 jam secara patuh dan efisien.
Berikut contoh strukturnya untuk perusahaan berskala enterprise:
Gunakan tombol panah kiri/kanan untuk menggulir secara horizontal.
| Tahapan Operasional | Responsible (Pelaksana) | Accountable (Penanggung Jawab) | Consulted (Narasumber Ahli) | Informed (Penerima Laporan) |
|---|---|---|---|---|
| Penerimaan Laporan Awal | Tim CS / Frontliner | Manajer CS | — | PPDP |
| Verifikasi & Eskalasi Insiden | PPDP | PPDP | Unit Pemilik Data (CRM/Marketing) | Manajemen Eksekutif |
| Investigasi Teknis & Forensik | Tim IT / Cybersecurity | Head of IT | PPDP | Manajemen & Tim Legal |
| Keputusan Pelaporan ke Otoritas | PPDP & Tim Legal | DPO / Head of PPDP | Manajemen Eksekutif | Seluruh Tim Terkait |
| Notifikasi ke Subjek Data/Pelanggan | Tim CS & PR/Comms | Manajer CS | Tim Legal & PPDP | Manajemen Eksekutif |
5 Langkah Penerapan RACI di Perusahaan Anda
- Pemetaan channel masuk laporan: Identifikasi seluruh saluran pertama penerima aduan atau laporan potensi insiden, mulai dari layanan pelanggan (CS), sales, surat elektronik, hingga media sosial.
- Penetapan Penanggung Jawab Privasi (PPDP): Tunjuk Pejabat Perlindungan Data Pribadi atau peran setara sebagai pengarah utama alur eskalasi.
- Formalisasi jalur eskalasi tertulis: Susun SOP tertulis baku dari garis terdepan menuju PPDP tanpa mengandalkan inisiatif personal antar-karyawan.
- Pelatihan pengenalan gejala kebocoran data: Edukasi tim garis terdepan agar mampu membedakan dengan cepat antara keluhan layanan biasa dan potensi ancaman kebocoran data.
- Simulasi dan lakukan uji coba berkala: Jalankan skenario drill penanganan insiden secara rutin untuk memastikan matriks RACI benar-benar dipahami dan siap dieksekusi dalam situasi krisis nyata.
Tahapan Penanganan Kebocoran Data dalam Batas Waktu 3×24 Jam
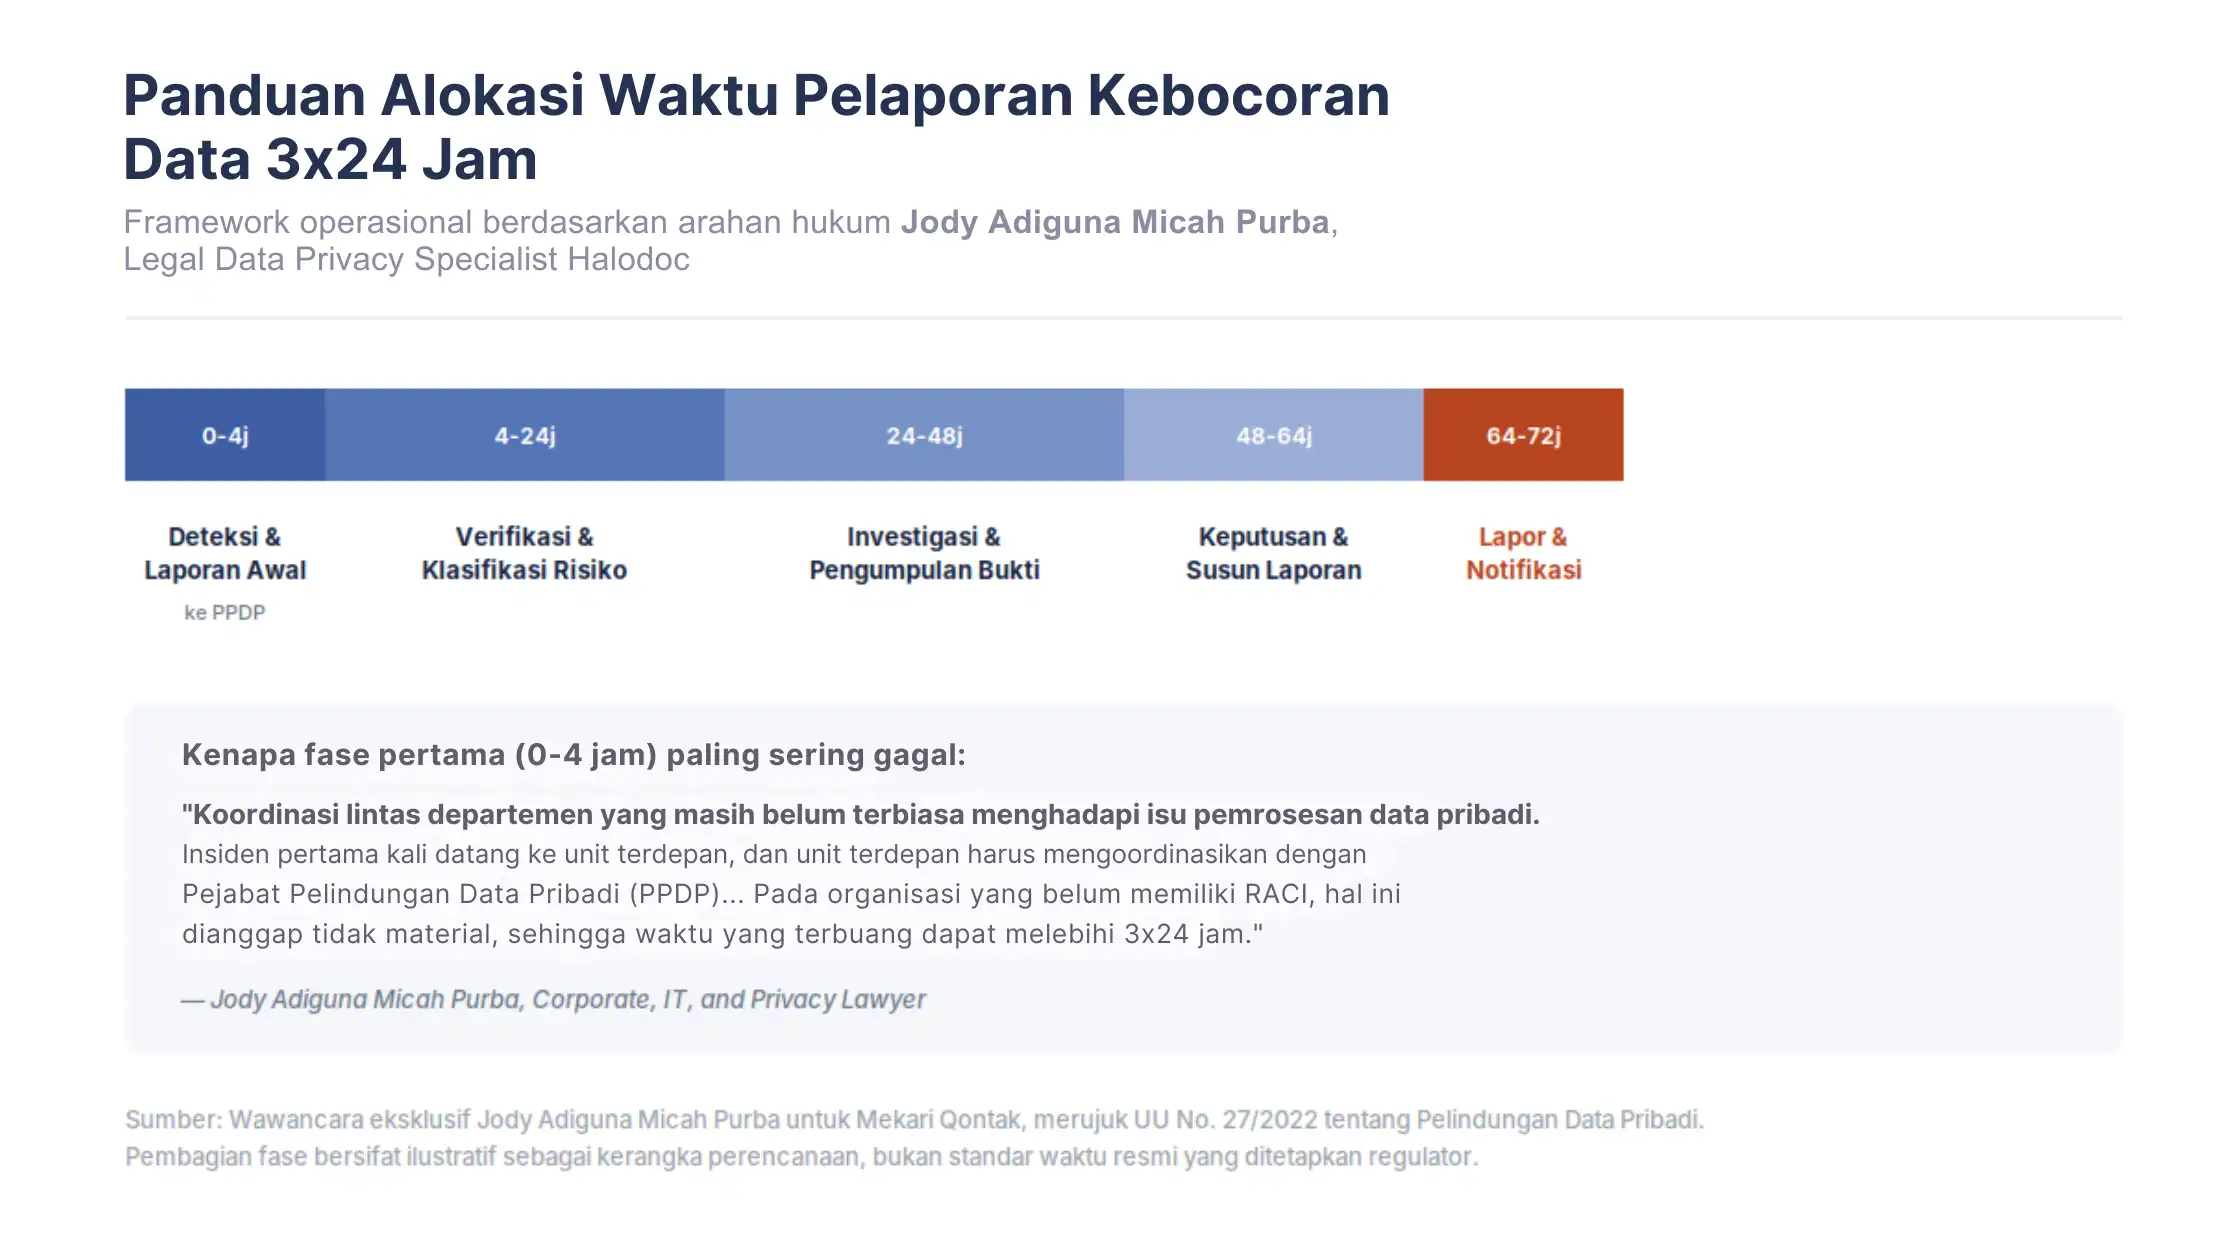
Keberhasilan dalam cara menangani kebocoran data pribadi sesuai tenggat 3×24 jam sangat bergantung pada seberapa disiplin perusahaan dalam mengalokasikan waktu kerja ke dalam fase-fase kritis.
Alokasi waktu ini memberikan panduan yang jelas bagi tiap divisi untuk mengeksekusi tanggung jawabnya secara terukur sejak jam pertama kebocoran data terdeteksi.
Agar lebih mudah dipantau, pecah jendela 3×24 jam menjadi beberapa fase dengan target waktu masing-masing — bukan dianggap sebagai satu blok waktu besar:
Gunakan tombol panah kiri/kanan untuk menggulir secara horizontal.
| Fase | Target Waktu | Fokus Utama |
|---|---|---|
| Deteksi & laporan awal ke PPDP | 0-4 jam | Handover cepat dari unit terdepan |
| Verifikasi & klasifikasi risiko | 4-24 jam | Menentukan skala dan dampak insiden |
| Investigasi & pengumpulan bukti | 24-48 jam | Audit log, akses, dan sumber insiden |
| Keputusan & penyusunan laporan | 48-64 jam | Finalisasi laporan ke otoritas |
| Pelaporan resmi & notifikasi | 64-72 jam | Submit laporan, notifikasi pelanggan jika perlu |
Bukti Teknis yang Mempercepat Audit Kebocoran Data Pribadi
Kecepatan dan akurasi audit insiden kebocoran data pribadi sangat ditentukan oleh kesiapan sistem teknis serta keberadaan jejak digital yang terekam secara otomatis.
Perspektif legal dari Jody Adiguna Micah Purba, menegaskan pentingnya fitur teknis tersebut dalam pemenuhan regulasi:
“Dengan adanya fitur seperti role-based access control, audit log, atau enkripsi, tanggung jawab untuk memastikan kerahasiaan dan mencegah akses tidak berwenang dapat dibuktikan.” – Jody Adiguna Micah Purba, Legal Data Privacy Specialist Halodoc
Lebih lanjut, Jody menjelaskan bahwa rekaman teknis ini menjadi bukti sah bahwa perusahaan telah menjalankan prinsip kehati-hatian (duty of care) sesuai amanat UU No. 27/2022 dan regulasi turunannya.
Checklist Kesiapan Playbook Kebocoran Data Pribadi
Gunakan checklist di bawah ini untuk mengevaluasi dan memastikan kesiapan operasional organisasi Anda sebelum insiden kebocoran data pribadi benar-benar terjadi:
- [ ] Penetapan PPDP: Telah menunjuk Pejabat Perlindungan Data Pribadi (PPDP) atau penanggung jawab setara yang memiliki wewenang eksekusi nyata, bukan sekadar formalitas nama di atas kertas dokumen.
- [ ] Matriks RACI tertulis: Memiliki panduan alur kerja RACI yang terdokumentasi resmi serta telah disosialisasikan secara menyeluruh ke seluruh unit garda terdepan (customer-facing) seperti CS, sales, dan marketing.
- [ ] Pelatihan deteksi dini: Telah mengedukasi tim barisan terdepan untuk sigap mengenali tanda-tanda awal insiden kebocoran data pribadi sehingga dapat dibedakan dari keluhan operasional biasa.
- [ ] Akses terpusat Audit Log: Memiliki akses langsung ke jejak audit log terintegrasi lintas sistem (CRM, saluran komunikasi, dan database) untuk mempercepat investigasi forensik.
- [ ] Simulasi insiden berkala: Menguji coba alur respon dan matriks RACI melalui simulasi skenario kebocoran data setidaknya satu kali dalam setahun.
- [ ] Target waktu per fase: Memiliki alokasi target waktu yang terstruktur di tiap tahapan respon, bukan hanya bergantung pada batas akhir 72 jam sebagai satu blok waktu besar.
Optimalkan Kesiapan Insiden Kebocoran Data Pribadi Bersama Mekari Qontak
Playbook dan matriks RACI yang terstruktur memerlukan fondasi data yang terintegrasi agar proses investigasi berjalan cepat.
Mekari Qontak mendukung kesiapan ini melalui konsolidasi data pelanggan lintas saluran, pengaturan hak akses berbasis peran (Role-Based Access Control), serta penyediaan audit log terpusat.
Fitur ini membantu tim CS dan PPDP melacak jejak aktivitas data secara efisien tanpa harus menyisir aplikasi terpisah saat krisis terjadi.
Mekari Qontak hadir sebagai infrastruktur teknis penunjang untuk memperkuat transparansi data perusahaan Anda. Dengan visibilitas data yang terpusat, tim Anda dapat mengeksekusi playbook penanganan insiden secara presisi sesuai tenggat waktu regulasi UU PDP.
Pelajari lebih lanjut bagaimana fitur Manajemen Data Pelanggan Mekari Qontak dapat memperkuat tata kelola data perusahaan Anda. Jadwalkan konsultasi bersama tim enterprise kami atau mulai uji coba gratis Mekari Qontak hari ini!
Referensi:
- Survei industri kepatuhan GDPR 2025-2026
- DLA Piper GDPR Fines and Data Breach Survey, Januari 2026
- Insight wawancara: Jody Adiguna Micah Purba (Legal Data Privacy Specialist, Halodoc)
Pertanyaan yang Sering Diajukan Tentang Menangani Kebocoran Data Pribadi dalam 3x24 Jam (FAQ)
Apa yang harus dilakukan pertama kali saat terjadi kebocoran data pribadi?
Apa yang harus dilakukan pertama kali saat terjadi kebocoran data pribadi?
Segera handover ke Pejabat Pelindungan Data Pribadi (PPDP) atau penanggung jawab setara, jangan menganggapnya sebagai keluhan operasional biasa. Kecepatan handover awal sangat menentukan seberapa besar sisa waktu untuk investigasi dan pelaporan.
Apakah 3x24 jam dihitung dari waktu insiden terjadi atau waktu insiden diketahui?
Apakah 3x24 jam dihitung dari waktu insiden terjadi atau waktu insiden diketahui?
Sesuai UU No. 27/2022, jendela waktu dihitung sejak insiden diketahui oleh organisasi, bukan sejak insiden sebenarnya terjadi. Karena itu, kecepatan deteksi menjadi faktor penentu di luar jendela 72 jam itu sendiri.
Apa itu RACI dalam konteks penanganan kebocoran data pribadi?
Apa itu RACI dalam konteks penanganan kebocoran data pribadi?
RACI (Responsible, Accountable, Consulted, Informed) adalah kerangka yang menetapkan peran setiap pihak — dari unit yang pertama menerima laporan hingga yang berwenang memutuskan pelaporan ke otoritas — agar tidak ada kebingungan siapa yang harus bertindak di setiap tahap.
Apakah perusahaan kecil tetap perlu menunjuk PPDP?
Apakah perusahaan kecil tetap perlu menunjuk PPDP?
Kewajiban formal menunjuk PPDP bergantung pada skala dan jenis pemrosesan data organisasi. Namun, memiliki penanggung jawab yang jelas untuk isu data pribadi tetap disarankan bagi organisasi seukuran apa pun untuk menghindari penanganan insiden yang terkatung-katung.