



- Setiap anak perusahaan dalam satu grup secara hukum berstatus sebagai pengendali data yang berdiri sendiri
- Transfer data pelanggan lintas entitas dalam satu grup tetap memerlukan kesepakatan tertulis dan dasar hukum yang sah
- Ketiadaan pemetaan dan kontrol akses data berisiko memicu sanksi hukum hingga pidana sesuai aturan UU PDP
- Pengelolaan data lintas entitas yang matang wajib menjamin kontrol penuh serta transparansi bagi pelanggan
- Grup usaha dapat mengontrol alur data antar unit bisnis secara aman menggunakan fitur Manajemen Data Pelanggan Mekari Qontak
Membagikan data pelanggan antar anak perusahaan dalam satu grup usaha sering kali dianggap sebagai praktik operasional yang wajar.
Namun, menurut sudut pandang hukum dan regulasi perlindungan data pribadi, setiap anak perusahaan pada dasarnya merupakan pengendali data (data controller) yang berdiri sendiri.
Oleh karena itu, tanpa dasar hukum dan tata kelola yang tepat, proses transfer data pelanggan lintas entitas berisiko melanggar aturan kepatuhan hingga memicu sanksi pidana yang fatal bagi perusahaan.
Artikel Mekari Qontak Blog ini hadir untuk membedah berbagai hambatan dalam transfer data pelanggan antar anak perusahaan, implikasi hukumnya, hingga strategi yang aman bagi grup usaha multi-entitas.
Simak panduan komprehensif serta arahan hukum selengkapnya dari Jody Adiguna Micah, Legal Data Privacy Specialist Halodoc di bawah ini untuk memperkuat kepatuhan data pada grup bisnis Anda.
Kenapa Transfer Data Pelanggan Antar Anak Perusahaan Tidak Sesederhana yang Dikira?
Transfer data pelanggan antar anak perusahaan tidak dapat dilakukan secara bebas karena setiap entitas bisnis secara hukum berstatus sebagai pengendali data (data controller) yang berdiri sendiri.
Berdasarkan UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP), pemrosesan dan transfer data pelanggan wajib memiliki dasar hukum yang sah (lawful basis) serta persetujuan (consent) yang spesifik dari subjek data.
Praktik berbagi database prospek antar lini bisnis, pemanfaatan data oleh tim marketing grup, hingga layanan customer service terpusat memang terkesan wajar karena berada dalam satu naungan korporasi.
Namun, regulasi perlindungan data tetap memperlakukan alur perpindahan informasi antar anak perusahaan tersebut setara dengan transfer data ke pihak ketiga di luar grup usaha.
Kompleksitas Perjanjian Transfer Data Pelanggan dalam Grup Usaha
Kebutuhan akan banyaknya perjanjian transfer data pelanggan dalam satu grup usaha berakar dari prinsip hukum yang menempatkan setiap anak perusahaan sebagai entitas independen tanpa pengecualian khusus.
Karena ikatan satu entitas bisnis tidak serta-merta meleburkan kewajiban hukum masing-masing anak perusahaan, setiap alur pembagian data antar bisnis tetap memerlukan landasan kesepakatan tertulis yang sah.
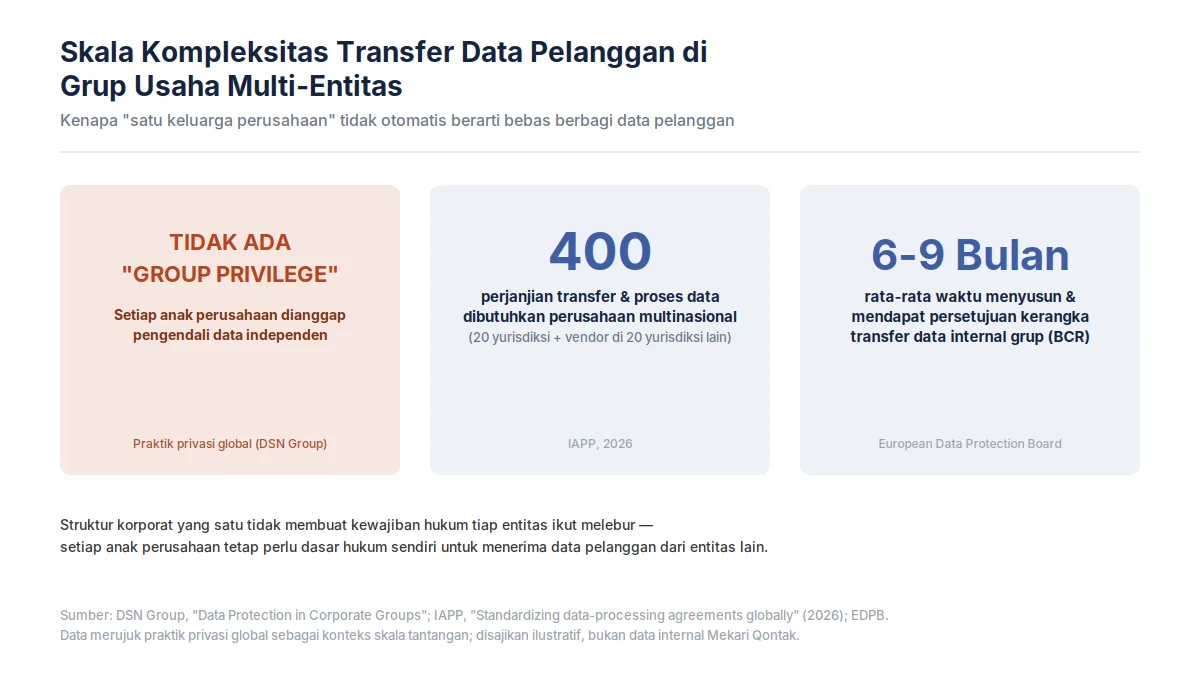
Data pada infografis di atas memperlihatkan betapa eksponensialnya jumlah dokumen hukum yang perlu disiapkan seiring meluasnya jaringan operasional dan entitas bisnis.
Mengingat penyusunan kerangka kepatuhan transfer data internal memerlukan proses yang panjang hingga mendapatkan persetujuan otoritas, tim group legal dan data governance perlu bergerak responsif dalam menyusun kesepakatan antar entitas demi menjaga kepatuhan regulasi.
Risiko Hukum Transfer Data Pelanggan Lintas Anak Perusahaan
Akar risiko hukum dalam pembagian data pelanggan antar entitas bersumber dari ketiadaan data mapping dan kontrol akses yang terpusat.
Ketika data pribadi mengalir bebas tanpa tata kelola yang jelas, perusahaan kemudian akan kehilangan visibilitas atas alur data mereka yang pada akhirnya membuka celah pelanggaran regulasi pelindungan data.
Jody Adiguna Micah Purba, menegaskan konsekuensi serius dari minimnya visibilitas saat transfer data pelanggan berlangsung:
“Ketika tidak ada pemetaan atau kontrol terhadap database pelanggan, setidaknya terdapat potensi pelanggaran terhadap peraturan pelindungan data pribadi.”
Lebih lanjut, Jody juga menjelaskan bahwa dampak paling mengkhawatirkan bagi organisasi adalah ketidakpastian mengenai jenis data yang disimpan, siapa yang berwenang mengelola alurnya, serta keabsahan dasar hukum perolehannya.
Dalam ekosistem grup usaha multi-entitas, ketidakjelasan status legalitas perolehan data ini sangat krusial karena kesalahan pemetaan pada satu anak perusahaan berpotensi memicu sanksi pidana sesuai ketentuan UU No. 27/2022.
Status Hukum Anak Perusahaan sebagai Pengendali Data Mandiri
Setiap anak perusahaan berstatus sebagai entitas hukum independen yang bertindak sebagai pengendali data (data controller) terpisah, meskipun berada di bawah naungan holding atau grup usaha yang sama.
Ketentuan ini berlandaskan pada Pasal 1 Angka 4 UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP), yang mendefinisikan Pengendali Data Pribadi sebagai setiap orang, badan publik, atau organisasi internasional yang bertindak sendiri-sendiri atau bersama-sama dalam menentukan tujuan dan melakukan pemrosesan data pribadi.
Implikasi dari batasan hukum ini adalah data pelanggan yang dikumpulkan oleh satu anak perusahaan tidak dapat secara otomatis diakses atau digunakan oleh unit bisnis lain tanpa persetujuan resmi.
Pemanfaatan data lintas entitas wajib memenuhi syarat keabsahan pemrosesan sebagaimana diatur dalam Pasal 20 UU PDP, yang mengharuskan adanya persetujuan (consent) yang eksplisit dari subjek data atau dasar hukum sah (lawful basis) lainnya.
Tanpa adanya kesepakatan tertulis seperti Intra-Group Data Sharing Agreement, pemakaian data antar anak perusahaan dikategorikan sebagai penyerahan data tanpa hak yang dapat memicu sanksi administratif hingga pidana.
Evaluasi Kepatuhan Sebelum Pemindahan Data Antar Entitas
Setiap alur transfer data pelanggan antar anak perusahaan wajib mematuhi standar pemeriksaan kepatuhan yang ketat, persis seperti mekanisme evaluasi vendor eksternal. Ketiadaan kesepakatan tertulis dan dasar hukum yang mengikat antar entitas dapat memicu celah hukum yang membahayakan grup usaha.
“Dari sisi legal, risiko yang perlu dicakup mitigasinya adalah apakah ada perjanjian pemrosesan data yang juga berlaku dalam perjanjian komersialnya.”
– Jody Adiguna Micah Purba, Legal Data Privacy Specialist Halodoc
Prinsip mitigasi risiko tersebut dipraktikkan melalui penyusunan Intra-Group Data Sharing Agreement.
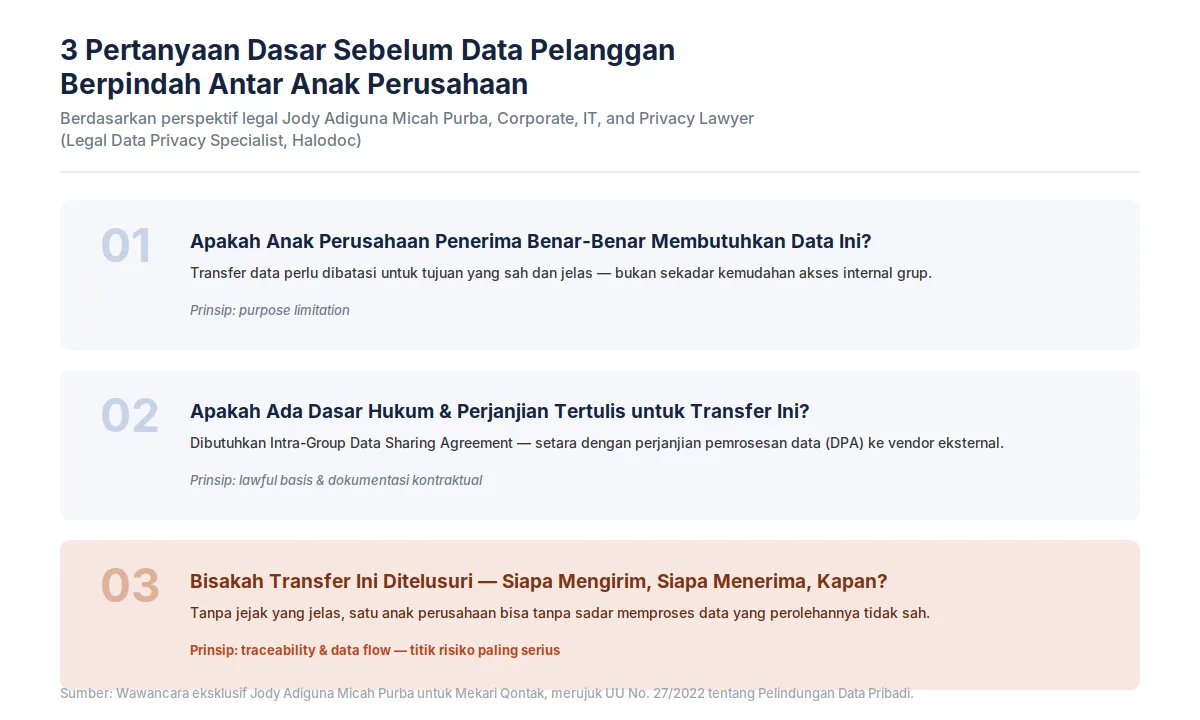
Tiga langkah evaluasi pada visual di atas menjadi panduan runut bagi tim group legal sebelum mengizinkan data pelanggan mengalir di lintas lini bisnis.
Framework ini juga sekaligus memastikan bahwa setiap transaksi data pribadi memenuhi prinsip purpose limitation, memiliki dasar hukum kontraktual yang sah (lawful basis), serta dapat direkonstruksi riwayat pengirimannya secara transparan.
Kerangka Tata Kelola Data Pelanggan untuk Grup Usaha Multi-Entitas
Tata kelola data yang terstruktur merupakan langkah krusial bagi grup usaha untuk membuat setiap alur pertukaran informasi antar anak perusahaan tetap aman, efisien, dan sesuai dengan regulasi.
Tanpa framework yang jelas, pengelolaan data pelanggan di tingkat holding maupun anak perusahaan bisa saja berisiko menimbulkan celah kepatuhan yang signifikan.
Tabel berikut merinci lima elemen kunci tata kelola data yang wajib disiapkan oleh tim group legal dan data governance:
Gunakan tombol panah kiri/kanan untuk menggulir secara horizontal.
| Elemen Tata Kelola | Pertanyaan Kunci | Dokumentasi & Sistem yang Perlu Tersedia |
|---|---|---|
| Pemetaan Data | Data pelanggan apa saja yang dimiliki tiap entitas? | Data inventory per anak perusahaan |
| Dasar Hukum Transfer | Atas dasar apa data boleh dipindahkan antar entitas? | Intra-Group Data Sharing Agreement yang sah secara kontraktual |
| Kontrol Akses | Siapa di tiap entitas yang boleh mengakses data entitas lain? | Sistem Role-Based Access Control (RBAC) lintas entitas |
| Traceability | Bisakah histori transfer data direkonstruksi dengan jelas? | Audit log terpusat yang mencatat seluruh aktivitas data |
| Kepemilikan Tata Kelola | Siapa penanggung jawab tata kelola data di level grup? | DPO/PPDP tingkat grup atau tim terkoordinasi antar entitas |
Tanda Kematangan Pengelolaan Data Pelanggan Lintas Entitas
Kematangan tata kelola data dalam grup usaha multi-entitas tidak hanya diukur dari kelengkapan dokumen internal, melainkan dari sejauh mana perusahaan menghormati privasi dan hak subjek data.
Pada akhirnya, tolok ukur utama kepatuhan tata kelola data berpatokan pada dua pilar fundamental: kontrol penuh di tangan pelanggan serta transparansi pemrosesan.
“Perusahaan menempatkan kontrol atas data pribadi langsung kepada pelanggannya, termasuk pelaksanaan hak pelanggan untuk opt out (control); dan perusahaan menginformasikan secara jelas kepada pelanggannya mengenai penggunaan dan pembagian data pribadinya (transparency).”
– Jody Adiguna Micah Purba (Legal Data Privacy Specialist Halodoc)
Bagi grup usaha skala besar, penerapan prinsip ini berarti pelanggan wajib mendapatkan informasi yang terang dan eksplisit jika datanya akan dibagikan ke anak perusahaan lain.
Pelanggan juga memiliki hak penuh untuk menolak atau menarik kembali persetujuan (opt-out) pemindahan data tersebut tanpa terpengaruh oleh seberapa kompleks struktur kepemilikan korporasi di balik layar.
Dukungan Mekari Qontak dalam Tata Kelola Data Lintas Anak Perusahaan
Mekari Qontak hadir dengan solusi teknologi yang dapat membantu grup usaha dengan banyak anak perusahaan dalam memetakan dan mengontrol alur data pelanggan secara aman serta patuh regulasi.
Kapabilitas teknis Mekari Qontak dirancang untuk menjawab tantangan visibilitas dan segmentasi data di tingkat holding maupun anak perusahaan:
- Segmentasi data multi-entitas: Memudahkan pemisahan database pelanggan per anak perusahaan atau brand dalam satu ekosistem terpadu.
- Role-Based Access Control: Membatasi hak akses pengguna secara presisi agar hanya personel berwenang yang dapat melihat data entitas lain.
- Audit log: Mencatat seluruh riwayat pemindahan dan akses data untuk mendukung prinsip traceability yang dibutuhkan dalam Intra-Group Data Sharing Agreement.
- Visibilitas manajemen data yang terpusat: Memberikan gambaran menyeluruh bagi tim Group Data Governance atas alur data yang tersebar di berbagai unit bisnis.
Kemampuan ini berfungsi sebagai pendukung operasional agar pemrosesan data lebih terkontrol, namun tidak menggantikan kewajiban penyusunan perjanjian transfer data internal (Intra-Group DPA) serta penentuan dasar hukum (lawful basis) yang tetap menjadi tanggung jawab legal masing-masing entitas bisnis.
Untuk lebih lengkapnya, pelajari lebih lanjut kapabilitas Manajemen Data Pelanggan Mekari Qontak. Segera jadwalkan konsultasi bersama tim enterprise sales kami atau mulai uji coba gratis Mekari Qontak hari ini untuk memperkuat tata kelola data di grup usaha Anda.
Referensi:
- IAPP, “Standardizing data-processing agreements globally” (2026) — ilustrasi skala kebutuhan perjanjian data pada perusahaan multinasional.
- DSN Group, “Data Protection in Corporate Groups – Managing Internal and Cross-Border Data Transfers” — konsep ketiadaan “group privilege” dalam kerangka hukum pelindungan data.
- European Data Protection Board (EDPB) — proses persetujuan Binding Corporate Rules (BCR).
- Wawancara eksklusif Jody Adiguna Micah Purba, Corporate, IT, and Privacy Lawyer (Legal Data Privacy Specialist, Halodoc), untuk Mekari Qontak.
- UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi.
Pertanyaan yang Sering Diajukan Tentang Transfer Data Pelanggan Antar Anak Perusahaan (FAQ)
Apakah data pelanggan boleh dibagikan bebas antar anak perusahaan dalam satu grup?
Apakah data pelanggan boleh dibagikan bebas antar anak perusahaan dalam satu grup?
Tidak secara otomatis. Mayoritas kerangka hukum pelindungan data tidak mengenal pengecualian khusus untuk grup usaha (“group privilege”) — setiap anak perusahaan umumnya tetap dianggap pengendali data yang berdiri sendiri, sehingga transfer data antar entitas membutuhkan dasar hukum dan perjanjian yang jelas.
Apa itu Intra-Group Data Sharing Agreement?
Apa itu Intra-Group Data Sharing Agreement?
Ini adalah perjanjian internal yang mengatur bagaimana data pribadi dapat dibagikan antar entitas dalam satu grup usaha, mencakup tujuan, dasar hukum, serta kontrol keamanan yang harus dipatuhi masing-masing pihak.
Siapa yang bertanggung jawab atas tata kelola data pelanggan di grup usaha dengan banyak entitas?
Siapa yang bertanggung jawab atas tata kelola data pelanggan di grup usaha dengan banyak entitas?
Idealnya ada koordinasi antara DPO/PPDP di level grup dan di level masing-masing anak perusahaan, didukung kebijakan tata kelola data yang konsisten di seluruh entitas.