



- Faktor manusia dan penyalahgunaan hak akses menjadi pemicu utama mayoritas insiden kebocoran data di organisasi/perusahaan besar
- Penerapan kontrol akses berbasis peran membantu membatasi wewenang setiap tim sesuai prinsip need to know
- Pemetaan alur data dan proses clearance menjadi langkah awal krusial sebelum membagi hak akses ke pengguna
- Bukti teknis seperti audit log dan RBAC (Role Based Access Control) sangat dibutuhkan untuk memenuhi kepatuhan regulasi UU PDP
- Perusahaan dapat mengatur dan memantau kewenangan pengguna secara efisien melalui fitur Manajemen Data Pelanggan Mekari Qontak
Di organisasi skala besar, database pelanggan diakses oleh berbagai lini kerja mulai dari tim sales, customer service, hingga mitra outsourcing.
Namun, temuan Verizon Data Breach Investigations Report mengungkapkan bahwa faktor manusia dan penyalahgunaan hak akses masih menjadi pintu masuk utama dari 60% insiden kebocoran data.
Tanpa batasan kontrol yang tegas, setiap akun pengguna dapat menjadi celah keamanan yang membahayakan reputasi perusahaan.
Lewat artikel ini, Mekari Qontak Blog akan menyajikan panduan taktis pengelolaan hak akses database pelanggan berbasis Role-Based Access Control (RBAC) dan prinsip need-to-know untuk menjaga keamanan aset data Anda.
Simak juga uraian komprehensif serta arahan kepatuhan hukum selengkapnya dari Jody Adiguna Micah Purba, Legal Data Privacy Specialist Halodoc di bawah ini untuk membangun sistem kontrol akses yang patuh regulasi.
Kenapa Pengaturan Hak Akses Database Pelanggan Perlu Jadi Prioritas?
Pengaturan hak akses database pelanggan wajib menjadi prioritas utama karena kredensial pengguna merupakan titik paling rentan yang kerap dimanfaatkan untuk menembus pertahanan keamanan perusahaan.
Tinggi tingkatan interaksi berbagai divisi seperti tim sales, customer service, marketing, hingga mitra outsourcing terhadap database pelanggan berbanding lurus dengan besarnya potensi risiko keamanan yang dihadapi setiap organisasi.
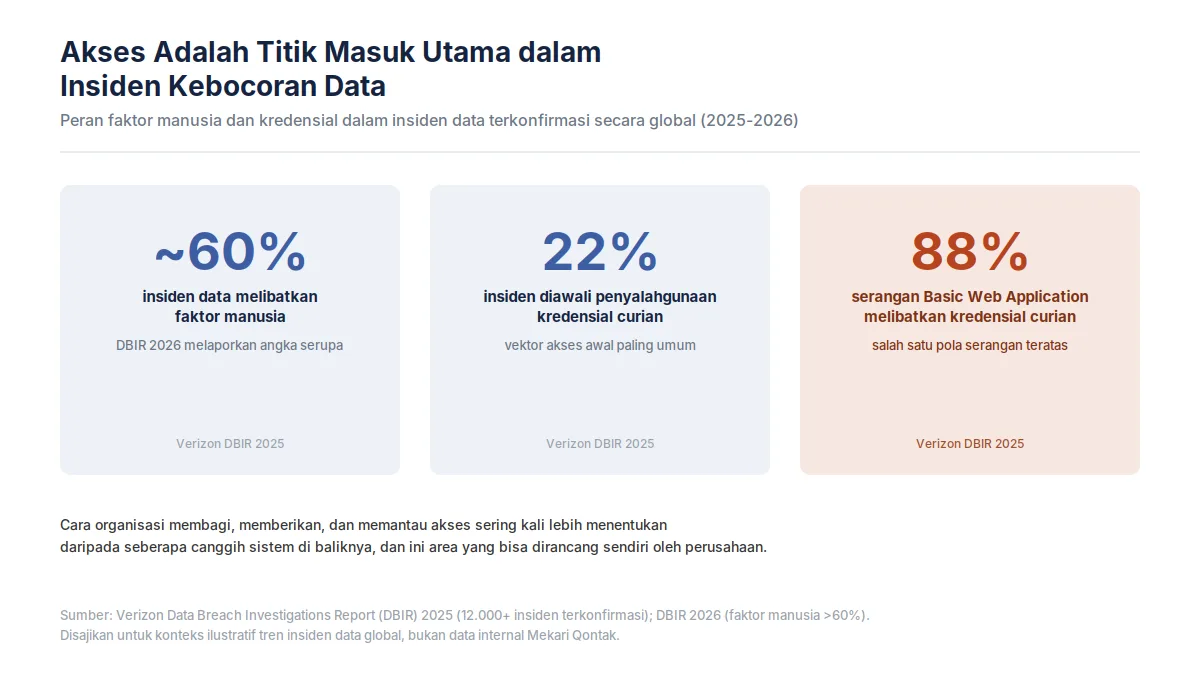
Indikator risiko pada grafik di atas menegaskan bahwa kecanggihan teknologi keamanan akan sia-sia jika tata kelola akun dan kredensial pengguna diabaikan.
Oleh karena itu, kemampuan perusahaan dalam membatasi, memverifikasi, serta memantau hak akses setiap personel secara teratur menjadi kunci utama dalam meminimalisasi potensi kebocoran data pribadi.
Apa Itu Hak Akses Database Pelanggan dan Prinsip Need-to-Know
Hak akses database pelanggan merupakan sekumpulan aturan teknis dan operasional yang menetapkan tingkat wewenang seseorang untuk membaca, mengubah, mengekspor, hingga menghapus data pelanggan.
Pengelolaan akses ini paling efektif diterapkan melalui metode Role-Based Access Control (RBAC), di mana hanya fungsi atau jabatan pekerjaan tertentu yang bisa mengakses database, bukan secara individu.
Sistem RBAC berjalan berdampingan dengan prinsip need-to-know, yaitu memberikan hak akses hanya sejauh informasi tersebut dibutuhkan pengguna untuk menyelesaikan tugasnya.
Sebagai contoh, agen customer service hanya dapat mengakses riwayat interaksi pelanggan yang sedang ditangani, sedangkan akses ekspor massal ditutup atau dibatasi untuk level supervisor.
Pendekatan ini secara otomatis memperkecil paparan data sensitif tanpa menghambat produktivitas kerja tim.
Pemetaan Alur Data sebagai Langkah Awal Pengaturan Hak Akses
Sebelum menentukan pembagian peran bagi tiap entitas, penetapan hak akses wajib diawali dengan pemetaan alur data secara mendalam.
Pemetaan ini bertujuan untuk mengidentifikasi setiap titik masuk (ingestion) dan keluar (extraction) data, sehingga pembagian akses tidak sekadar didasarkan pada kebiasaan operasional.
Jody Adiguna Micah Purba menegaskan tiga aspek krusial yang kerap terlewat oleh organisasi:
“Organisasi berpotensi tidak mengetahui data pribadi apa saja yang ada di situ, siapa yang dapat memiliki akses untuk memasukkan dan mengeluarkan data (data flow), dan juga legalitas perolehannya.”
Dari ketiga titik krusial tersebut, pemahaman atas “siapa yang dapat memasukkan dan mengeluarkan data” menjadi kompas utama dalam merancang sistem kontrol akses.
Pemetaan alur data yang matang harus mampu menjawab secara pasti divisi mana yang berhak mengunggah data baru, tim mana yang hanya membutuhkan akses read-only, siapa yang memegang otoritas ekspor data, hingga bagaimana batasan akses untuk mitra eksternal seperti BPO.
Proses Clearance untuk Pengawasan Akses Pengguna
Proses clearance merupakan mekanisme persetujuan formal yang membuat pemberian hak akses database pelanggan selalu terverifikasi, tercatat, dan terpantau secara berkala.
Melalui verifikasi bertahap ini, pemberian akses tidak lagi terjadi secara otomatis saat ada karyawan baru, mutasi tim, atau perpanjangan kontrak kerja sama dengan mitra eksternal.
Jody Adiguna Micah Purba juga menekankan pentingnya mekanisme pengawasan ketat ini bagi perusahaan:
“Sistem yang mengonsolidasi data pribadi pelanggan ini juga perlu disertai dengan kontrol penjagaan yang mumpuni untuk menjamin bahwa tidak ada akses tidak berwenang dan kebocoran data pribadi.”
– Jody Adiguna Micah Purba, Legal Data Privacy Specialist Halodoc
Lebih lanjut, Jody juga menjelaskan bahwa dalam konteks Data Protection Impact Assessment (DPIA), proses clearance berperan vital untuk merekam seluruh jejak pihak yang memegang hak akses secara berkelanjutan.
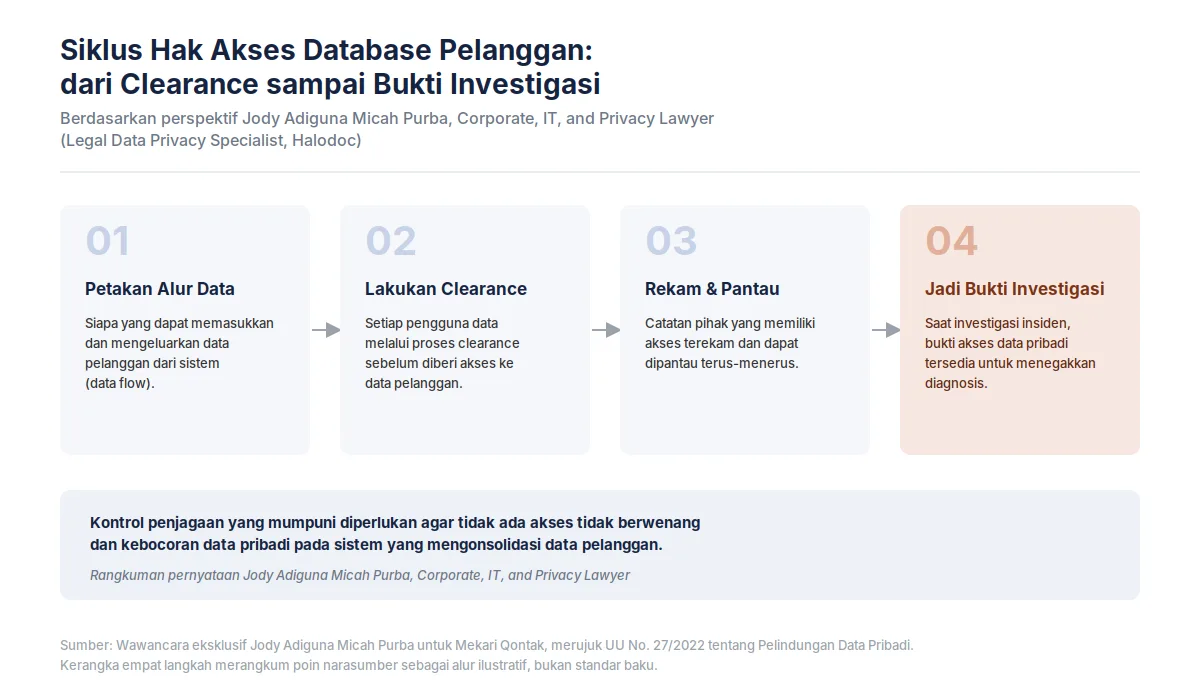
Empat alur pada infografis di atas menggambarkan bagaimana proses pemetaan hingga clearance bermuara pada kesiapan sistem dalam menghadapi audit maupun investigasi.
Melalui alur yang sistematis mulai dari mapping awal hingga dokumentasi history, perekaman akses yang disiplin ini tidak hanya menjaga keamanan operasional, tetapi juga memberikan bukti yang solid bagi tim legal dan compliance ketika dibutuhkan investigasi insiden.
Contoh Matriks Hak Akses Database Pelanggan per Peran
Matriks hak akses database pelanggan berfungsi sebagai acuan operasional untuk membatasi wewenang setiap divisi kerja sesuai dengan prinsip need-to-know.
Dengan matriks ini, perusahaan dapat memastikan bahwa setiap peran mulai dari staf operasional hingga tingkat auditor, hanya dapat melakukan tindakan yang relevan dengan tugas dan tanggung jawabnya masing-masing.
Tabel berikut menyajikan contoh ilustratif pembagian wewenang yang dapat disesuaikan dengan kebutuhan dan struktur organisasi Anda:
Gunakan tombol panah kiri/kanan untuk menggulir secara horizontal.
| Peran | Lihat Data Kontak | Ubah Data | Ekspor Massal | Hapus Data | Lihat Log Aktivitas |
|---|---|---|---|---|---|
| Agen Customer Service | Ya (pelanggan yang ditangani) | Terbatas | Tidak | Tidak | Tidak |
| Tim Sales | Ya (prospek miliknya) | Ya (miliknya) | Dengan persetujuan | Tidak | Tidak |
| Tim Marketing | Terbatas (segmen/agregat) | Tidak | Dengan persetujuan | Tidak | Tidak |
| Mitra BPO | Ya (antrean yang ditugaskan) | Terbatas | Tidak | Tidak | Tidak |
| Supervisor/Manajer Tim | Ya (tim sendiri) | Ya | Dengan persetujuan | Tidak | Terbatas |
| Admin Sistem | Sesuai kebutuhan | Ya | Ya (tercatat) | Ya (tercatat) | Ya |
| DPO/PPDP atau Auditor | Sesuai kebutuhan investigasi | Tidak | Tidak | Atas permintaan resmi | Ya |
Melalui penerapan matriks ini, tindakan berisiko tinggi seperti ekspor data massal atau penghapusan informasi sensitif dibuat sangat terbatas serta wajib melalui skema persetujuan banyak stakeholder.
Selain terjamin akuntabilitasnya, seluruh aktivitas tersebut juga mudah ditelusuri karena secara otomatis terekam dalam audit log.
Bukti Teknis yang Membuat Hak Akses Bisa Dipertanggungjawabkan
Penerapan hak akses yang efektif harus dapat dibuktikan secara nyata melalui sistem teknis, bukan sekadar tertulis dalam dokumen kebijakan internal.
Kehadiran fitur teknis seperti Role-Based Access Control (RBAC), audit log, serta enkripsi menjadi instrumen kunci untuk membuktikan bahwa perusahaan telah menjalankan prinsip perlindungan data secara aktif.
Jody Adiguna Micah Purba menjelaskan implikasi hukum dari pembuktian teknis ini:
“Dengan adanya fitur seperti di atas, setidaknya tanggung jawab untuk memastikan kerahasiaan dan mencegah akses tidak berwenang dari data pribadi baik oleh pengendali maupun prosesor sesuai UU No. 27/2022 dan PP No. 33/2026 dapat dibuktikan.”
Secara operasional, penerapan RBAC membuktikan bahwa pembatasan hak akses ini dijalankan sesuai dengan porsi pekerjaan, sementara audit log mencatat secara akurat siapa yang mengakses data, kapan tindakan dilakukan, serta perubahan apa saja yang terjadi.
Kombinasi bukti teknis ini sangat krusial dalam mendukung proses audit internal, penyusunan Data Protection Impact Assessment (DPIA), maupun pemenuhan kewajiban kepatuhan hukum saat terjadi audit resmi.
Checklist Peninjauan Hak Akses Database Pelanggan Secara Berkala
Penetapan hak akses database pelanggan bukanlah pengaturan yang sekali jadi, melainkan proses tata kelola yang wajib dievaluasi secara berkala, misalnya setiap kuartal atau saat terjadi perubahan struktur organisasi.
Gunakan checklist berikut sebagai panduan bagi tim data governance, IT, dan compliance dalam melakukan peninjauan rutinitas:
- [ ] Pemetaan alur data: Dipastikan alur data sudah terdefinisi secara rinci, mencakup pihak yang berwenang mengunggah, membaca, mengekspor, hingga menghapus data pelanggan.
- [ ] Cakupan akses berbasis Need-to-Know: Dipastikan setiap peran kerja memiliki batasan wewenang tertulis yang sesuai dengan porsi tugasnya.
- [ ] Mekanisme clearance pencatatan: Dipastikan pemberian hak akses baru berjalan melalui alur pengajuan dan persetujuan formal yang terekam sistem.
- [ ] Pengelolaan akun dan perubahan peran: Dipastikan pencabutan atau penyesuaian hak akses segera dilakukan bagi karyawan yang mengundurkan diri, mutasi divisi, atau mitra eksternal yang habis masa kontraknya.
- [ ] Pembatasan tindakan berisiko tinggi: Dipastikan aktivitas krusial seperti ekspor data massal dan penghapusan informasi sensitif dibatasi serta terekam otomatis pada audit log.
- [ ] Pengawasan audit log: Dipastikan audit log dapat diakses oleh pihak yang berwenang (seperti DPO/PPDP) untuk ditinjau secara berkala.
- [ ] Segmentasi akses mitra eksternal: Dipastikan akses pihak ketiga (seperti mitra BPO) dibatasi hanya pada lingkup data dan periode waktu yang diperlukan.
Bagaimana Mekari Qontak Membantu Mengatur Hak Akses Database Pelanggan
Penerapan kontrol akses yang aman dan mudah ditracking memerlukan dukungan fondasi teknologi yang baik.
Platform Manajemen Data Pelanggan Mekari Qontak memusatkan database dari berbagai channel ke dalam satu sistem terpadu, sekaligus membekali perusahaan dengan fitur Role-Based Access Control (RBAC) untuk membatasi wewenang setiap divisi kerja mulai dari agen operasional hingga jajaran supervisor.
Setiap interaksi dan perubahan data juga terekam secara otomatis melalui audit log terpusat, sehingga memberikan jejak operasional yang transparan untuk kebutuhan evaluasi maupun audit internal.
Meskipun kapabilitas teknis ini memperkuat keamanan dan ketertelusuran akses data, penetapan matriks peran, pelaksanaan proses clearance, hingga pembuatan kebijakan evaluasi berkala tetap menjadi wewenang penuh perusahaan sebagai pengendali data.
Jika organisasi Anda sedang menata ulang tata kelola dan hak akses database pelanggan, konsultasikan kebutuhan bisnis Anda bersama tim ahli kami atau uji coba gratis Mekari Qontak hari ini.
Disclaimer:
Pernyataan dan sudut pandang Jody Adiguna Micah Purba dalam wawancara ini bersifat pribadi dan professional advisory, serta tidak mewakili pandangan atau kebijakan institusional mana pun.
Referensi:
- Verizon, 2025 Data Breach Investigations Report (DBIR): sekitar 60% insiden melibatkan faktor manusia, 22% insiden diawali kredensial curian, 88% serangan Basic Web Application melibatkan kredensial curian.
- Verizon, 2026 Data Breach Investigations Report (DBIR): faktor manusia terlibat pada lebih dari 60% insiden.
- Ringkasan temuan DBIR 2025 oleh SpyCloud, “Breaking Down the 2025 Verizon Data Breach Investigations Report”.
- Ringkasan temuan DBIR 2025 oleh Beyond Identity, “Verizon DBIR 2025: Access is Still the Point of Failure”.
- Wawancara eksklusif Jody Adiguna Micah Purba, Legal Data Privacy Specialist, Halodoc untuk Mekari Qontak.
- UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi.
Pertanyaan yang Sering Diajukan Tentang Tata Kelola Hak Akses Database Pelanggan (FAQ)
Apa itu hak akses database pelanggan?
Apa itu hak akses database pelanggan?
Hak akses database pelanggan adalah aturan yang menentukan siapa yang boleh melihat, mengubah, mengekspor, atau menghapus data pelanggan, dan sampai sejauh mana. Pengaturannya umumnya berbasis peran (RBAC).
Apa bedanya RBAC (Role-Based Access Control) dengan memberi akses per individu?
Apa bedanya RBAC (Role-Based Access Control) dengan memberi akses per individu?
Pada RBAC, akses melekat pada peran pekerjaan (misalnya agen CS atau supervisor), bukan pada individu. Pendekatan ini lebih mudah dikelola dan lebih konsisten, terutama saat jumlah pengguna banyak dan sering berganti.
Seberapa sering hak akses perlu ditinjau ulang?
Seberapa sering hak akses perlu ditinjau ulang?
Tidak ada angka tunggal yang berlaku untuk semua organisasi. Praktik umumnya adalah peninjauan berkala, misalnya per kuartal, serta setiap ada perubahan struktur organisasi, pergantian karyawan, atau berakhirnya kontrak mitra.
Kenapa audit log penting untuk akses data pelanggan?
Kenapa audit log penting untuk akses data pelanggan?
Audit log mencatat siapa mengakses atau mengubah data dan kapan. Catatan ini menjadi bukti saat audit, investigasi insiden, maupun penyusunan DPIA.